> ## Documentation Index
> Fetch the complete documentation index at: https://docs.tryprofound.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Configurar SSO
> Configura el inicio de sesión único con Profound mediante SAML u OIDC
Configura el inicio de sesión único (SSO) con Profound mediante Security Assertion Markup Language (SAML) u OpenID Connect (OIDC). Profound es compatible con varios proveedores de identidad (IdP), como Microsoft Azure AD, Google Workspace, Okta y cualquier IdP personalizado compatible con SAML u OIDC.
SSO está disponible para clientes del plan Enterprise. La configuración requiere el [rol Admin](/es/platform-config/people/roles-and-permissions) en tu organización de Profound.
## Antes de empezar
Necesitarás:
* El rol Admin en tu organización de Profound
* Acceso administrativo a tu IdP
* El dominio que quieres habilitar para SSO
* Una cuenta en tu IdP en el dominio de SSO, para realizar el inicio de sesión de prueba
* Acceso a tus registros DNS para verificar la propiedad del dominio
## Pasos de configuración
1. En Profound, selecciona el nombre de tu organización arriba a la izquierda de la pantalla y, a continuación, selecciona **Settings**.
2. Selecciona **Enterprise Setup** en **Organization**, en la barra de navegación lateral izquierda. La tarjeta **Single Sign-On** muestra el estado actual de SSO y los dominios verificados.
3. Selecciona **Configure SSO** para abrir el portal de configuración.
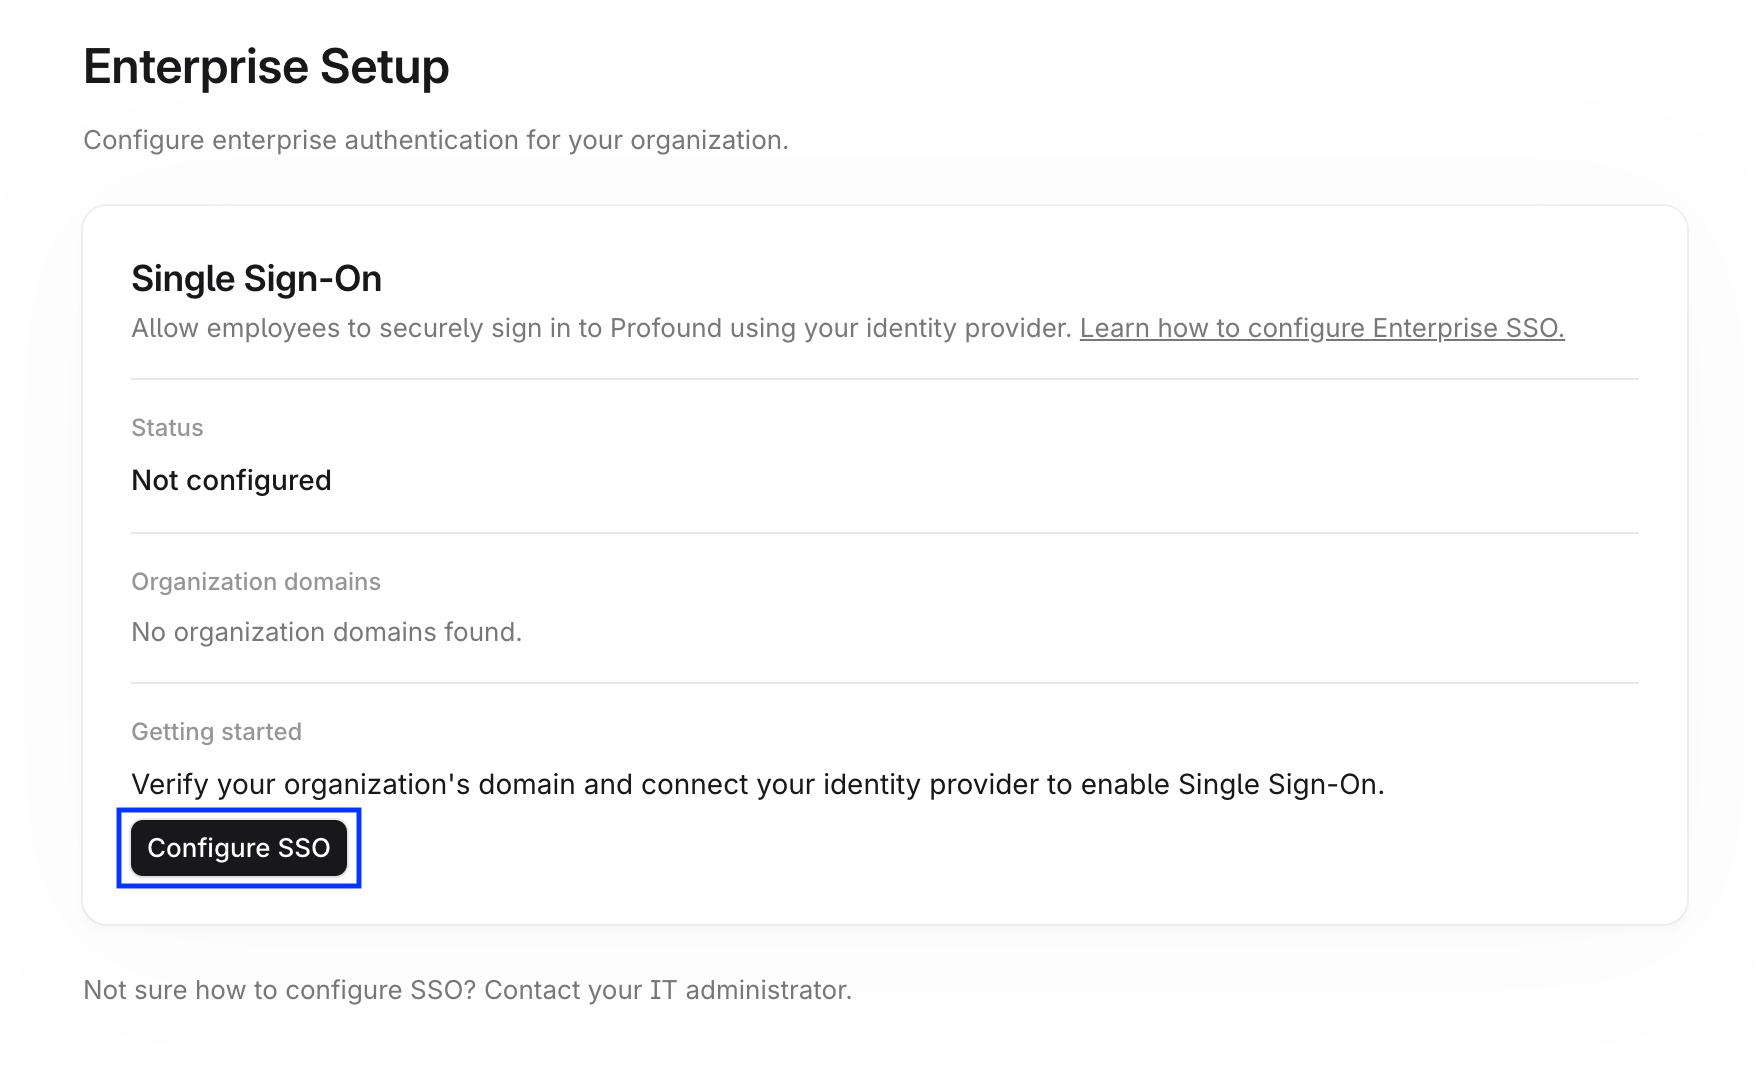 Sigue el paso de verificación del dominio en el portal y agrega a tu DNS el registro que te proporciona. La verificación confirma que tu organización es propietaria del dominio y desbloquea el resto de la configuración.
Los cambios de DNS pueden tardar hasta 48 horas en propagarse, aunque normalmente aparecen en un plazo de 15 a 30 minutos. Selecciona **Check status** en la página **Enterprise Setup** para actualizar.
**Notas**:
* **Cada dominio recibe su propio valor de verificación**, así que agrega el registro al dominio para el que se emitió. Por ejemplo, un registro emitido para `www.example.com` corresponde a `www.example.com`, y `example.com` necesita el registro independiente emitido para `example.com`. Agrega el registro junto a los registros TXT existentes en el host en lugar de reemplazarlos.
* **Verifica el dominio que aparece en las direcciones de correo electrónico de tus usuarios**. Por ejemplo, si tu equipo inicia sesión con direcciones `name@example.com`, verifica `example.com`, aunque tu IdP se ejecute en `example.myidp.com`. Profound compara el dominio del correo electrónico de cada usuario que inicia sesión con tus dominios verificados y rechaza el inicio de sesión si no coincide o si tu organización no tiene dominios verificados.
* **Mantén el registro de verificación en tu DNS después de la configuración**. Profound lo vuelve a comprobar, por lo que eliminarlo o modificarlo devuelve el dominio al estado **Pending** y el inicio de sesión a través de tu IdP deja de funcionar hasta que se restaure el registro.
Selecciona tu IdP en la lista de opciones compatibles. Después de seleccionarlo, el portal muestra instrucciones de configuración específicas para tu proveedor.
Si tu proveedor no está en la lista, usa la opción de conexión personalizada SAML u OIDC.
El portal te guía para conectar tu IdP a Profound. Muestra los valores que debes copiar de Profound a tu IdP y los valores que debes obtener de tu IdP e introducir en el portal.
Los valores que intercambias dependen de tu protocolo de SSO:
* Profound → IdP: el Authorized Redirect URI
* IdP → Profound: el Discovery Endpoint, el Client ID y el Client Secret
* Profound → IdP: la ACS URL, el Service Provider Entity ID y la Metadata URL
* IdP → Profound: la SSO URL, el Entity ID y el X.509 Certificate
Sigue las instrucciones que se muestran en el portal para tu IdP y protocolo específicos.
El último paso del portal valida tu conexión. Selecciona **Test sign-in** para realizar un inicio de sesión real a través de tu IdP. El portal te redirige a tu IdP, inicias sesión con una cuenta del dominio que verificaste y tu IdP te devuelve al portal con el resultado:
* **Test successful**: tu IdP devolvió una respuesta válida y la conexión está configurada correctamente.
* **Test failed**: el portal muestra el error de validación y los pasos de depuración. Repite el [paso 4](#step-4) para corregir los valores de la conexión y vuelve a ejecutar la prueba.
Ejecuta la prueba tantas veces como necesites. El portal registra cada intento en la lista **Sessions** de su pantalla de SSO. Selecciona una sesión para ver la solicitud enviada a tu IdP y la respuesta que devolvió. Estos detalles te ayudan a solucionar problemas con el administrador de tu IdP o con el [servicio de atención al cliente](mailto:support@tryprofound.com) de Profound.
**Notas**:
* Las pruebas se realizan en tu propia organización de Profound; no se necesita una organización de prueba independiente.
* Realizar un inicio de sesión de prueba solo afecta a la cuenta con la que haces la prueba.
* Tu equipo sigue iniciando sesión como de costumbre hasta que habilites SSO en el siguiente paso.
Para empezar de nuevo con otro IdP u otro protocolo, selecciona **Reset Connection** en el portal y sigue las indicaciones.
Cuando la prueba sea satisfactoria, habilita SSO para tu dominio directamente desde el portal. De vuelta en la página **Enterprise Setup**, el estado indica **SSO Enabled** y tu dominio aparece marcado como **Verified**. Selecciona **Check status** para actualizar.
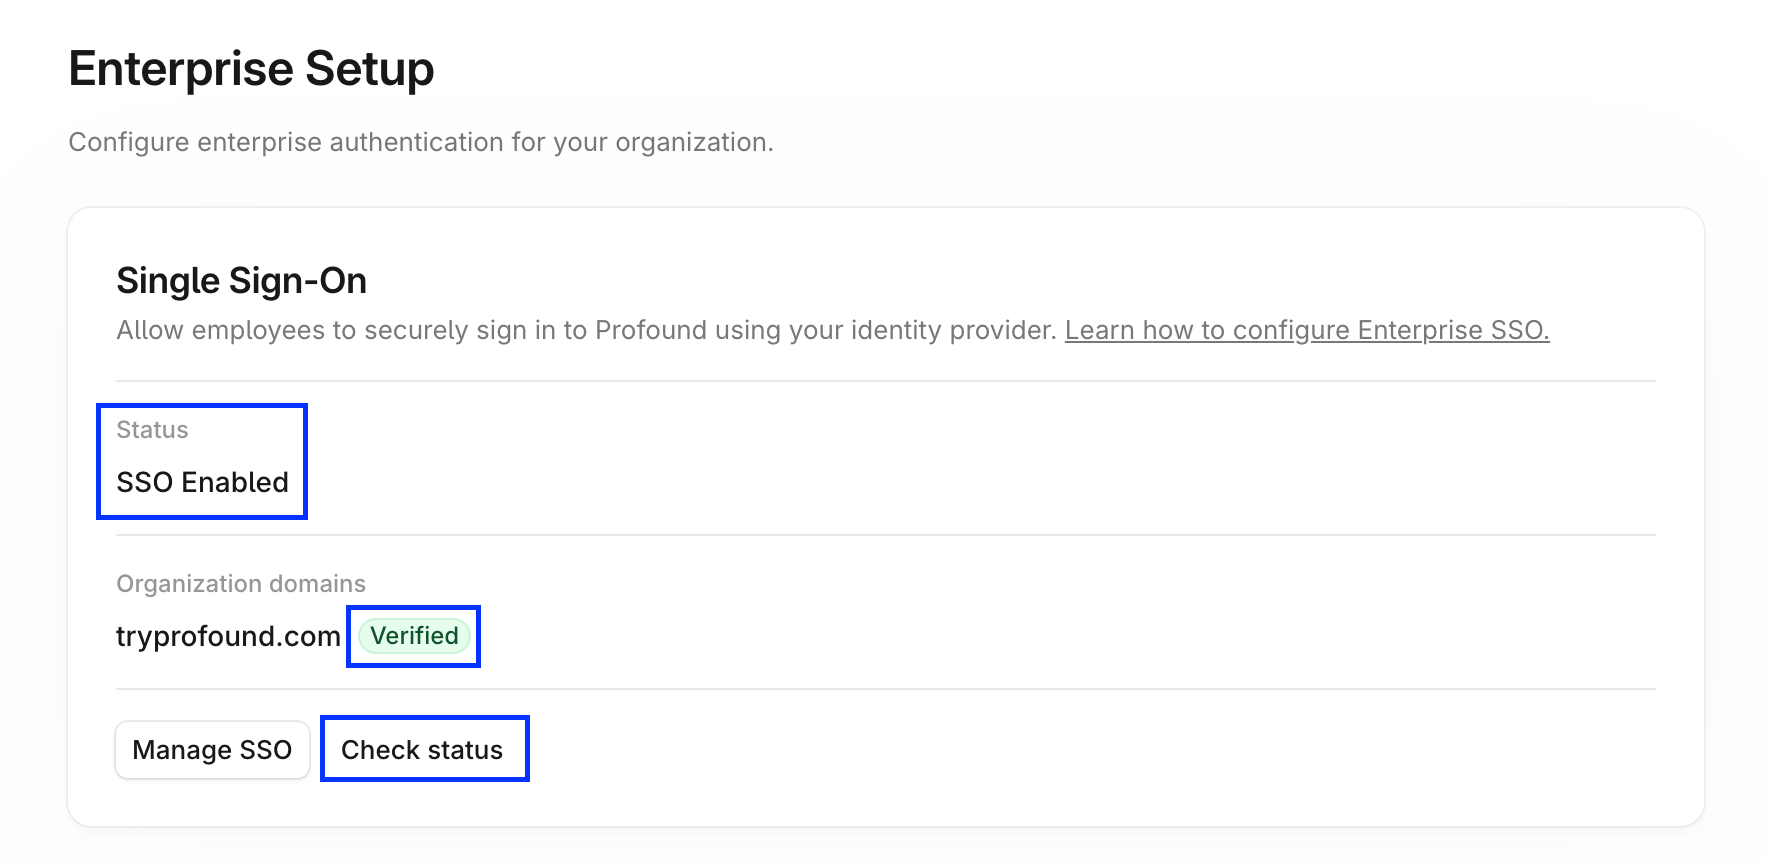 Después de habilitar SSO, Profound redirige automáticamente a tu IdP para la autenticación a los usuarios cuyas direcciones de correo electrónico coinciden con tus dominios configurados.
## Notas
* Cada organización de Profound necesita su propia conexión de SSO.
* Los subdominios no pueden usar la misma conexión de SSO que el dominio raíz: cada subdominio necesita su propia conexión.
* Mantén el registro TXT de verificación de cada dominio mientras SSO esté habilitado para ese dominio.
* En las conexiones SAML, renueva el certificado de firma de tu IdP antes de que caduque. La tarjeta **Single Sign-On** muestra una advertencia a medida que se acerca la fecha de caducidad.
* Ponte en contacto con el [servicio de atención al cliente](mailto:support@tryprofound.com) si necesitas ayuda durante la configuración.