> ## Documentation Index
> Fetch the complete documentation index at: https://docs.tryprofound.com/llms.txt
> Use this file to discover all available pages before exploring further.
# Verificación del dominio para SSO
> Demuestra que tu organización es propietaria de un dominio agregando un registro DNS TXT
La verificación del dominio forma parte del proceso de [configuración del inicio de sesión único (SSO)](/es/platform-config/authentication/configure-sso). Permite a tu organización reclamar la propiedad de un dominio, como `example.com`. Una vez verificado un dominio, Profound puede confiar en él para las funciones que requieren un mayor nivel de seguridad, empezando por el [inicio de sesión único (SSO)](/es/platform-config/authentication/sso-overview).
La verificación es autoservicio. Agregas un único registro DNS TXT que contiene un token que Profound genera para tu organización. Profound busca el registro en tu DNS y marca el dominio como **Verified** cuando lo encuentra. No necesitas cambiar tu sitio web, tu configuración de correo ni otros registros DNS.
## Cómo funciona
1. Introduces el dominio que quieres verificar en el [portal de configuración de SSO](/es/platform-config/authentication/configure-sso#step-1).
2. Profound genera un token de verificación único para ese dominio y te muestra el registro TXT que debes agregar. Cuando reconoce tu proveedor de DNS, también muestra instrucciones específicas para ese proveedor.
3. Agregas el registro TXT en la consola de tu proveedor de DNS, junto a los registros que ya existan en el host.
4. Profound consulta los registros TXT del dominio. Cuando encuentra el token, el dominio pasa a estar **Verified** y puedes continuar con el resto de la configuración de SSO.
El token demuestra la propiedad porque solo alguien con control sobre el DNS del dominio puede publicarlo. Profound compara el dominio del correo electrónico de cada usuario que inicia sesión con SSO con tus dominios verificados, por lo que la verificación también confirma qué usuarios pertenecen a tu organización.
## Antes de empezar
Necesitarás:
* El [rol Admin](/es/platform-config/people/roles-and-permissions) en tu organización de Profound
* Acceso a los registros DNS del dominio que quieres verificar (o un contacto de TI que lo tenga)
* El dominio que aparece en las direcciones de correo electrónico de tus usuarios. Por ejemplo, si tu equipo inicia sesión con `name@example.com`, verifica `example.com`, aunque tu proveedor de identidad se ejecute en `example.myidp.com`
## Verificar un dominio
Puedes salir del portal de configuración en cualquier momento y continuar más tarde donde lo dejaste.
1. En Profound, selecciona el nombre de tu organización arriba a la izquierda de la pantalla y, a continuación, selecciona **Settings**.
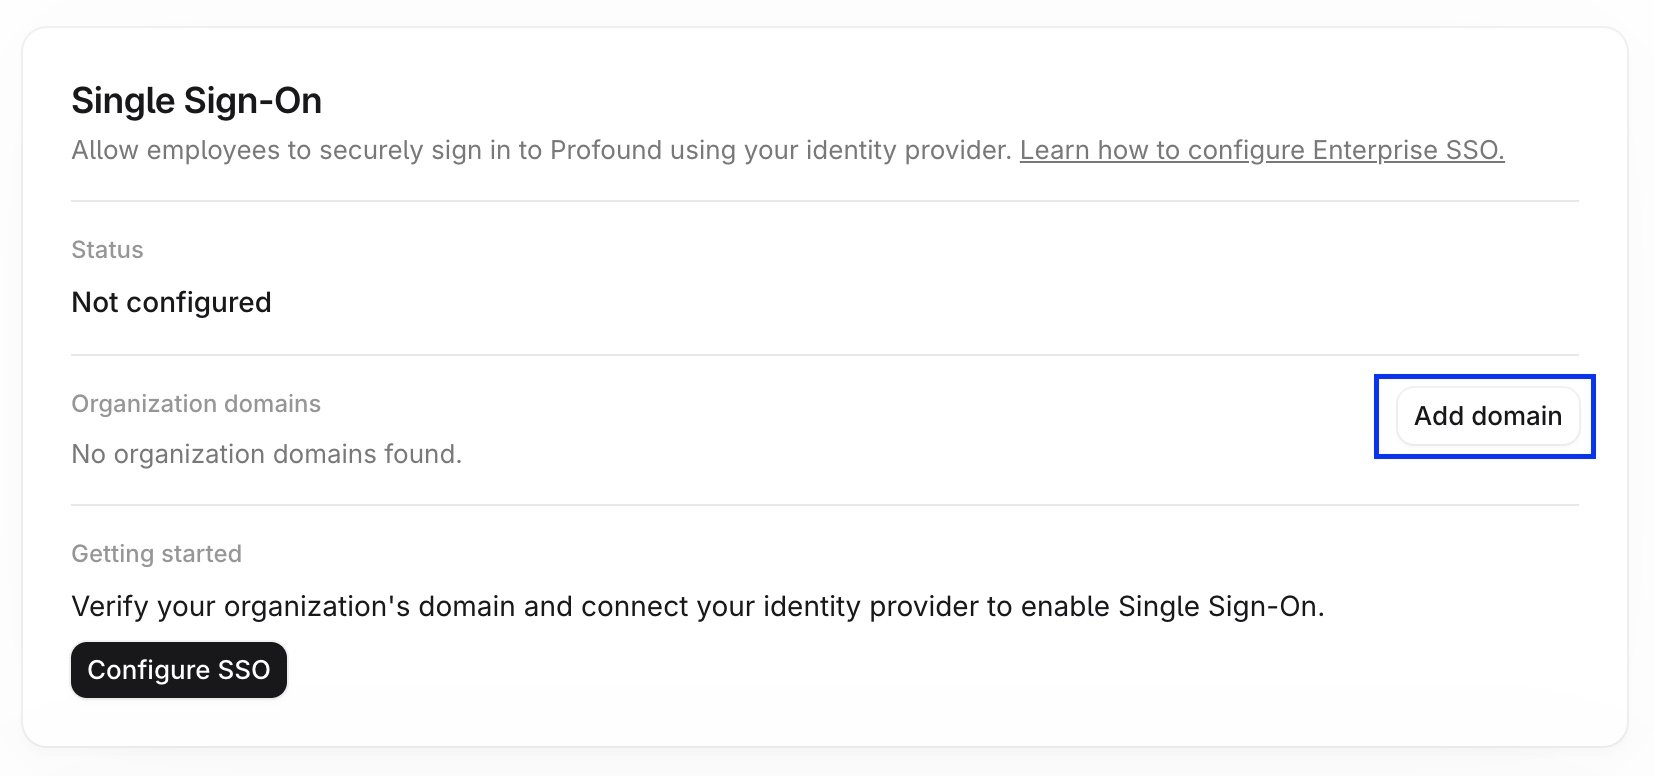
2. Selecciona **Enterprise Setup** en **Organization**, en la barra de navegación lateral izquierda. La tarjeta **Single Sign-On** muestra tus dominios y su estado de verificación.
3. Selecciona **Add domain** y el portal de configuración de SSO se abrirá en el paso de verificación del dominio.
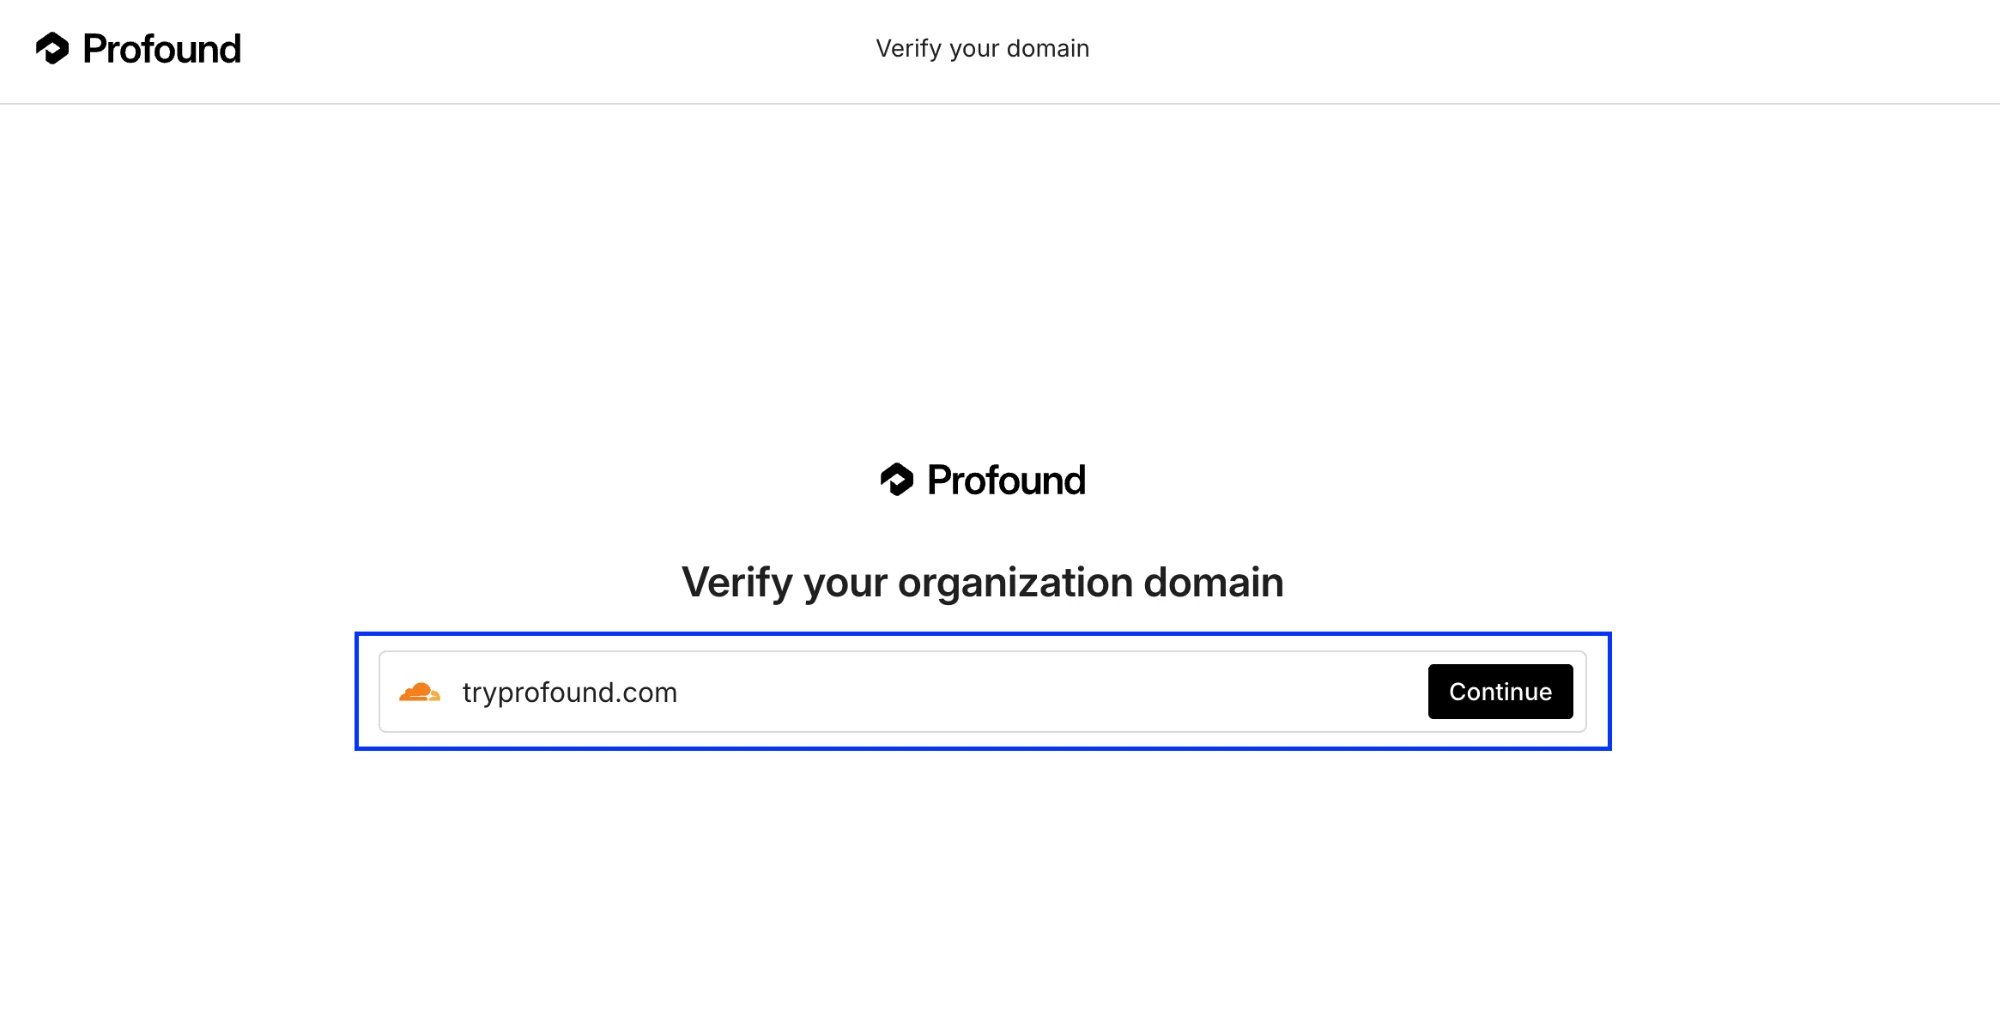
 Introduce el dominio que quieres verificar y selecciona **Continue**.
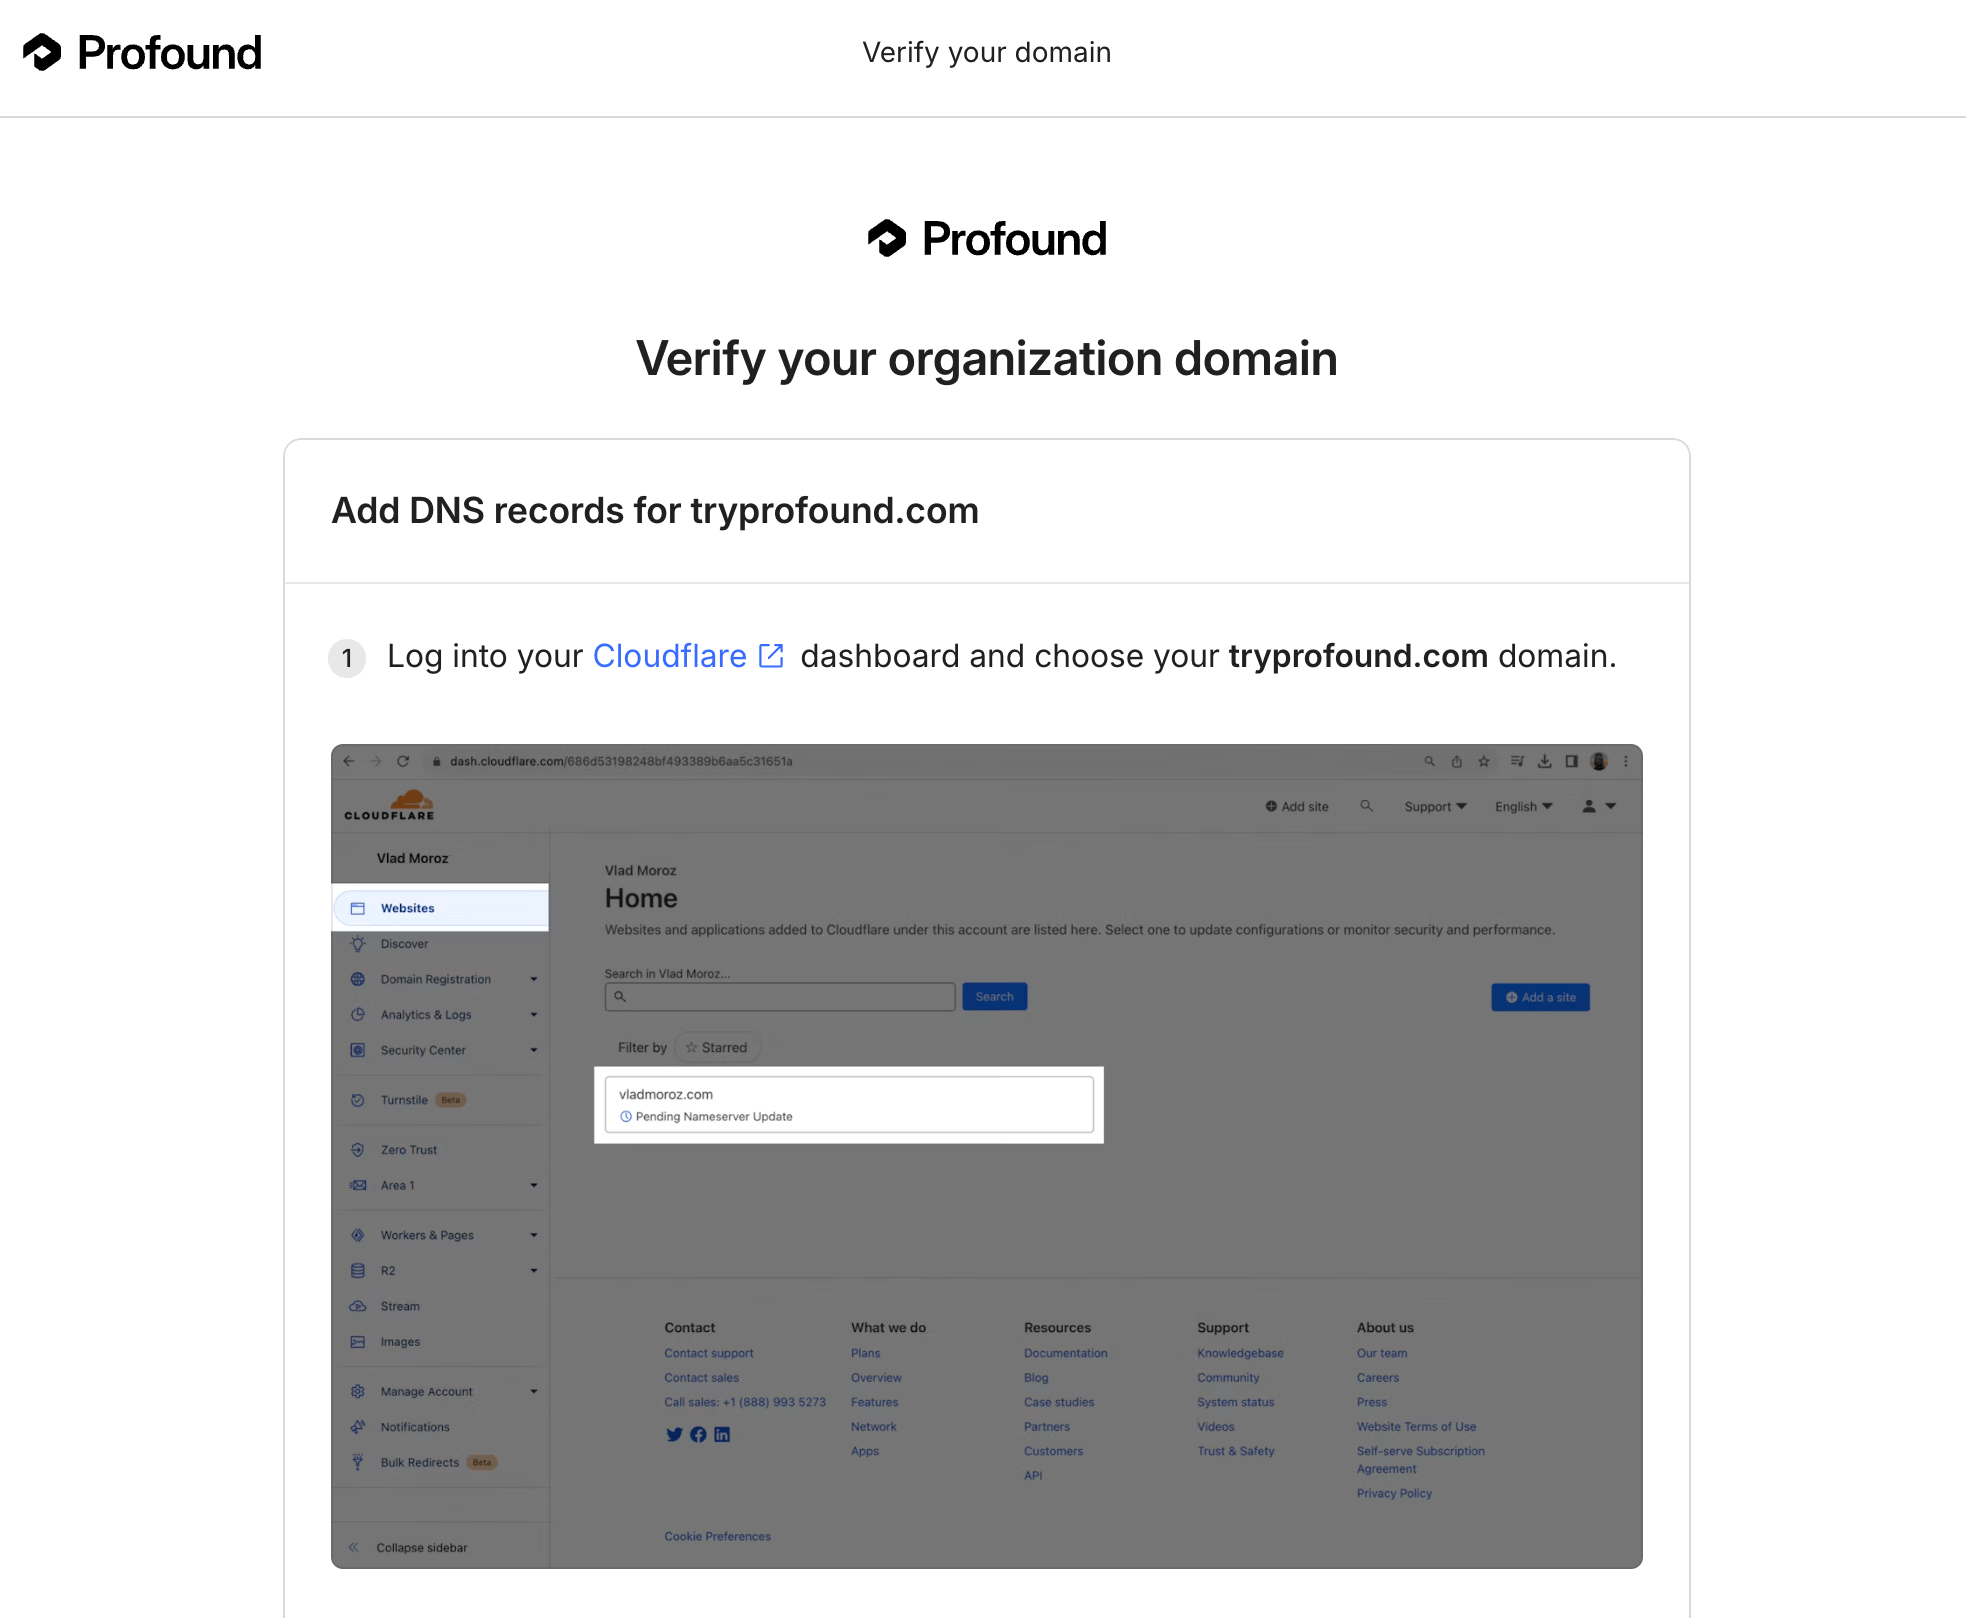
 El portal detecta tu proveedor de DNS y te lleva a las instrucciones de configuración específicas para él.
 El portal genera un token de verificación y muestra el registro TXT que debes agregar: el **Host** (o **Name**) y el **Value** que contiene el token.
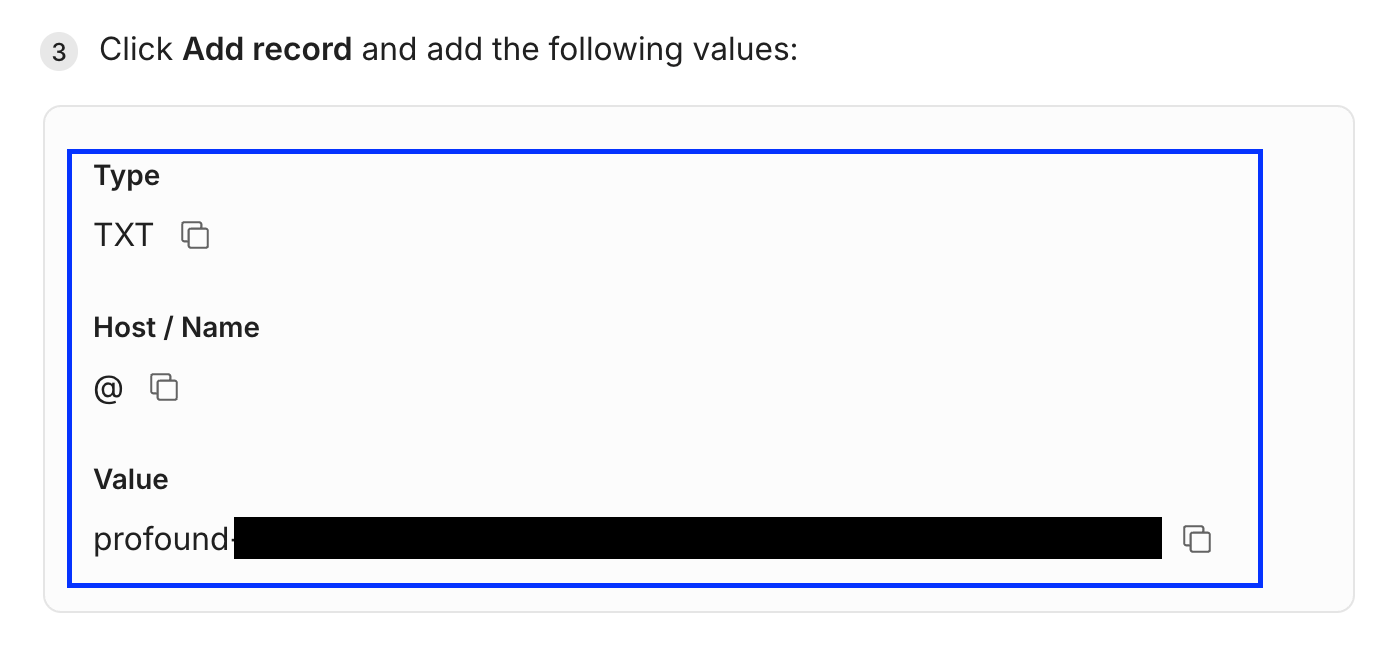 Inicia sesión en tu proveedor de DNS (por ejemplo, Cloudflare, GoDaddy, Route 53 o Squarespace Domains) y crea un nuevo registro TXT con el host y el valor que se muestran en el portal. Deja el tiempo de vida (TTL) con el valor predeterminado de tu proveedor.
Conserva los registros TXT existentes en el mismo host, como el registro Sender Policy Framework (SPF) u otros registros de verificación de otros servicios. Agrega el nuevo registro junto a ellos en lugar de reemplazarlos.
Si otra persona gestiona tu DNS, copia el host y el valor del portal y envíaselos. No necesita una cuenta de Profound para agregar el registro.
Vuelve al portal de configuración de SSO y selecciona la opción para comprobar el registro, o selecciona **Check status** en la página **Enterprise Setup**. Cuando Profound encuentra el token, el estado del dominio cambia a **Verified**.
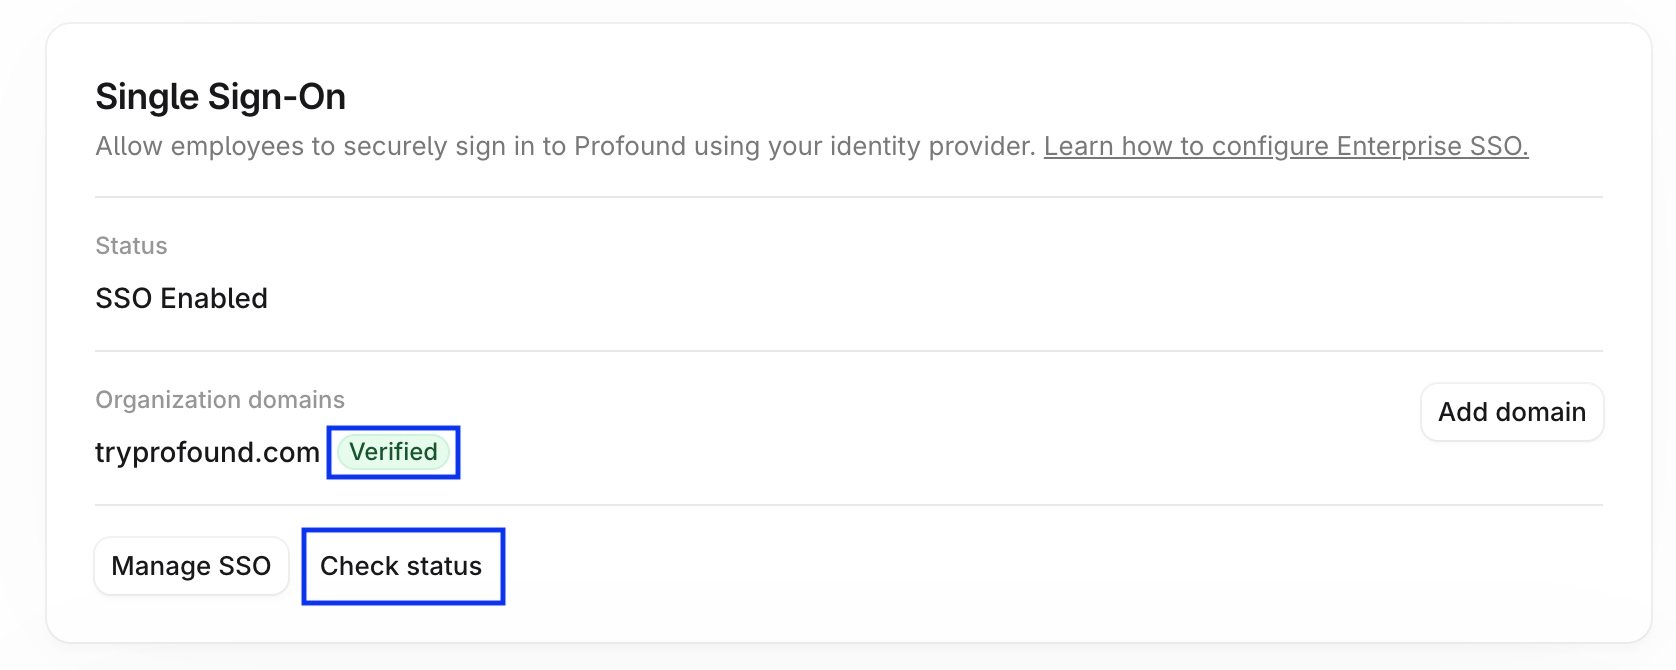 Los cambios de DNS suelen aparecer en un plazo de 15 a 30 minutos y pueden tardar hasta 48 horas en surtir efecto. Si el dominio sigue apareciendo como **Pending** en la tarjeta Single Sign-On de Profound, deja el registro en su lugar y vuelve a comprobarlo más tarde.
No necesitas mantener abierto el portal de configuración mientras esperas. Cuando vuelvas a la página **Enterprise Setup** y selecciones **Configure SSO**, el portal se abrirá en el paso que necesites a continuación.
Después de verificar el dominio, continúa con la guía [Configurar SSO](/es/platform-config/authentication/configure-sso#step-3) para conectar tu proveedor de identidad.
## Verificar varios dominios
Cada dominio recibe su propio token de verificación, así que repite los [pasos de verificación del dominio](#verificar-un-dominio) para cada dominio con el que inicien sesión tus usuarios.
Agrega cada registro TXT al dominio para el que se emitió. Por ejemplo, un registro emitido para `www.example.com` corresponde a `www.example.com`, y `example.com` necesita el registro independiente emitido para `example.com`.
Cada subdominio necesita su propia verificación. Verificar `example.com` no verifica `mail.example.com`, y cada subdominio también [necesita su propia conexión de SSO](/es/platform-config/authentication/sso-overview#coincidencia-de-dominios-y-compatibilidad-con-subdominios).
## Mantén el registro en su lugar
Mantén el registro TXT de verificación en tu DNS mientras uses SSO con ese dominio. Profound vuelve a comprobar el registro periódicamente. Si el registro se elimina o se modifica, el dominio vuelve al estado **Pending** y el inicio de sesión a través de tu proveedor de identidad deja de funcionar hasta que se restaure el registro.
## Solución de problemas
Es lo esperado. El portal detecta el proveedor de DNS que aloja los registros de tu dominio y muestra las instrucciones para agregar allí el registro TXT. Este paso verifica que tu organización es propietaria del dominio. Es independiente del proveedor de identidad que conectarás más adelante. Sigue las instrucciones para agregar el registro y selecciona tu proveedor de identidad después de verificar el dominio.
Confirma que agregaste el registro como un registro TXT en el host correcto y que el valor coincide con el token del portal, incluido cualquier prefijo. Después, espera hasta 48 horas a que se propague el DNS y vuelve a seleccionar **Check status**. Si después de 48 horas la verificación de tu dominio sigue pendiente, ponte en contacto con el [servicio de atención al cliente](mailto:support@tryprofound.com).
En muchas consolas de DNS, el campo Host o Name es relativo a tu dominio, por lo que introducir `example.com` en él crea un registro para `example.com.example.com`. Cuando el portal pida un host `example.com`, introduce @ o deja el campo en blanco. Ambas opciones hacen referencia al propio dominio.
Si el token de verificación del dominio ha cambiado, elimina el registro TXT anterior de tu proveedor de DNS y agrega el nuevo como se indica en la [guía de verificación del dominio](#verificar-un-dominio) anterior.