

Descripción general
La integración usa Amazon Data Firehose para reenviar los registros en tiempo real de CloudFront a nuestra API de Agent Analytics. Amazon Data Firehose es un servicio de AWS que permite la entrega confiable de datos en streaming a diversos destinos, incluidos endpoints HTTP. Para obtener más información sobre los registros en tiempo real de CloudFront, consulta la documentación de AWS.Requisitos previos
- Una cuenta de AWS con permisos para CloudFront y Amazon Data Firehose
- Acceso a la configuración de tu distribución de CloudFront
- Un token de ingesta de registros de Profound para Agent Analytics
Configuración
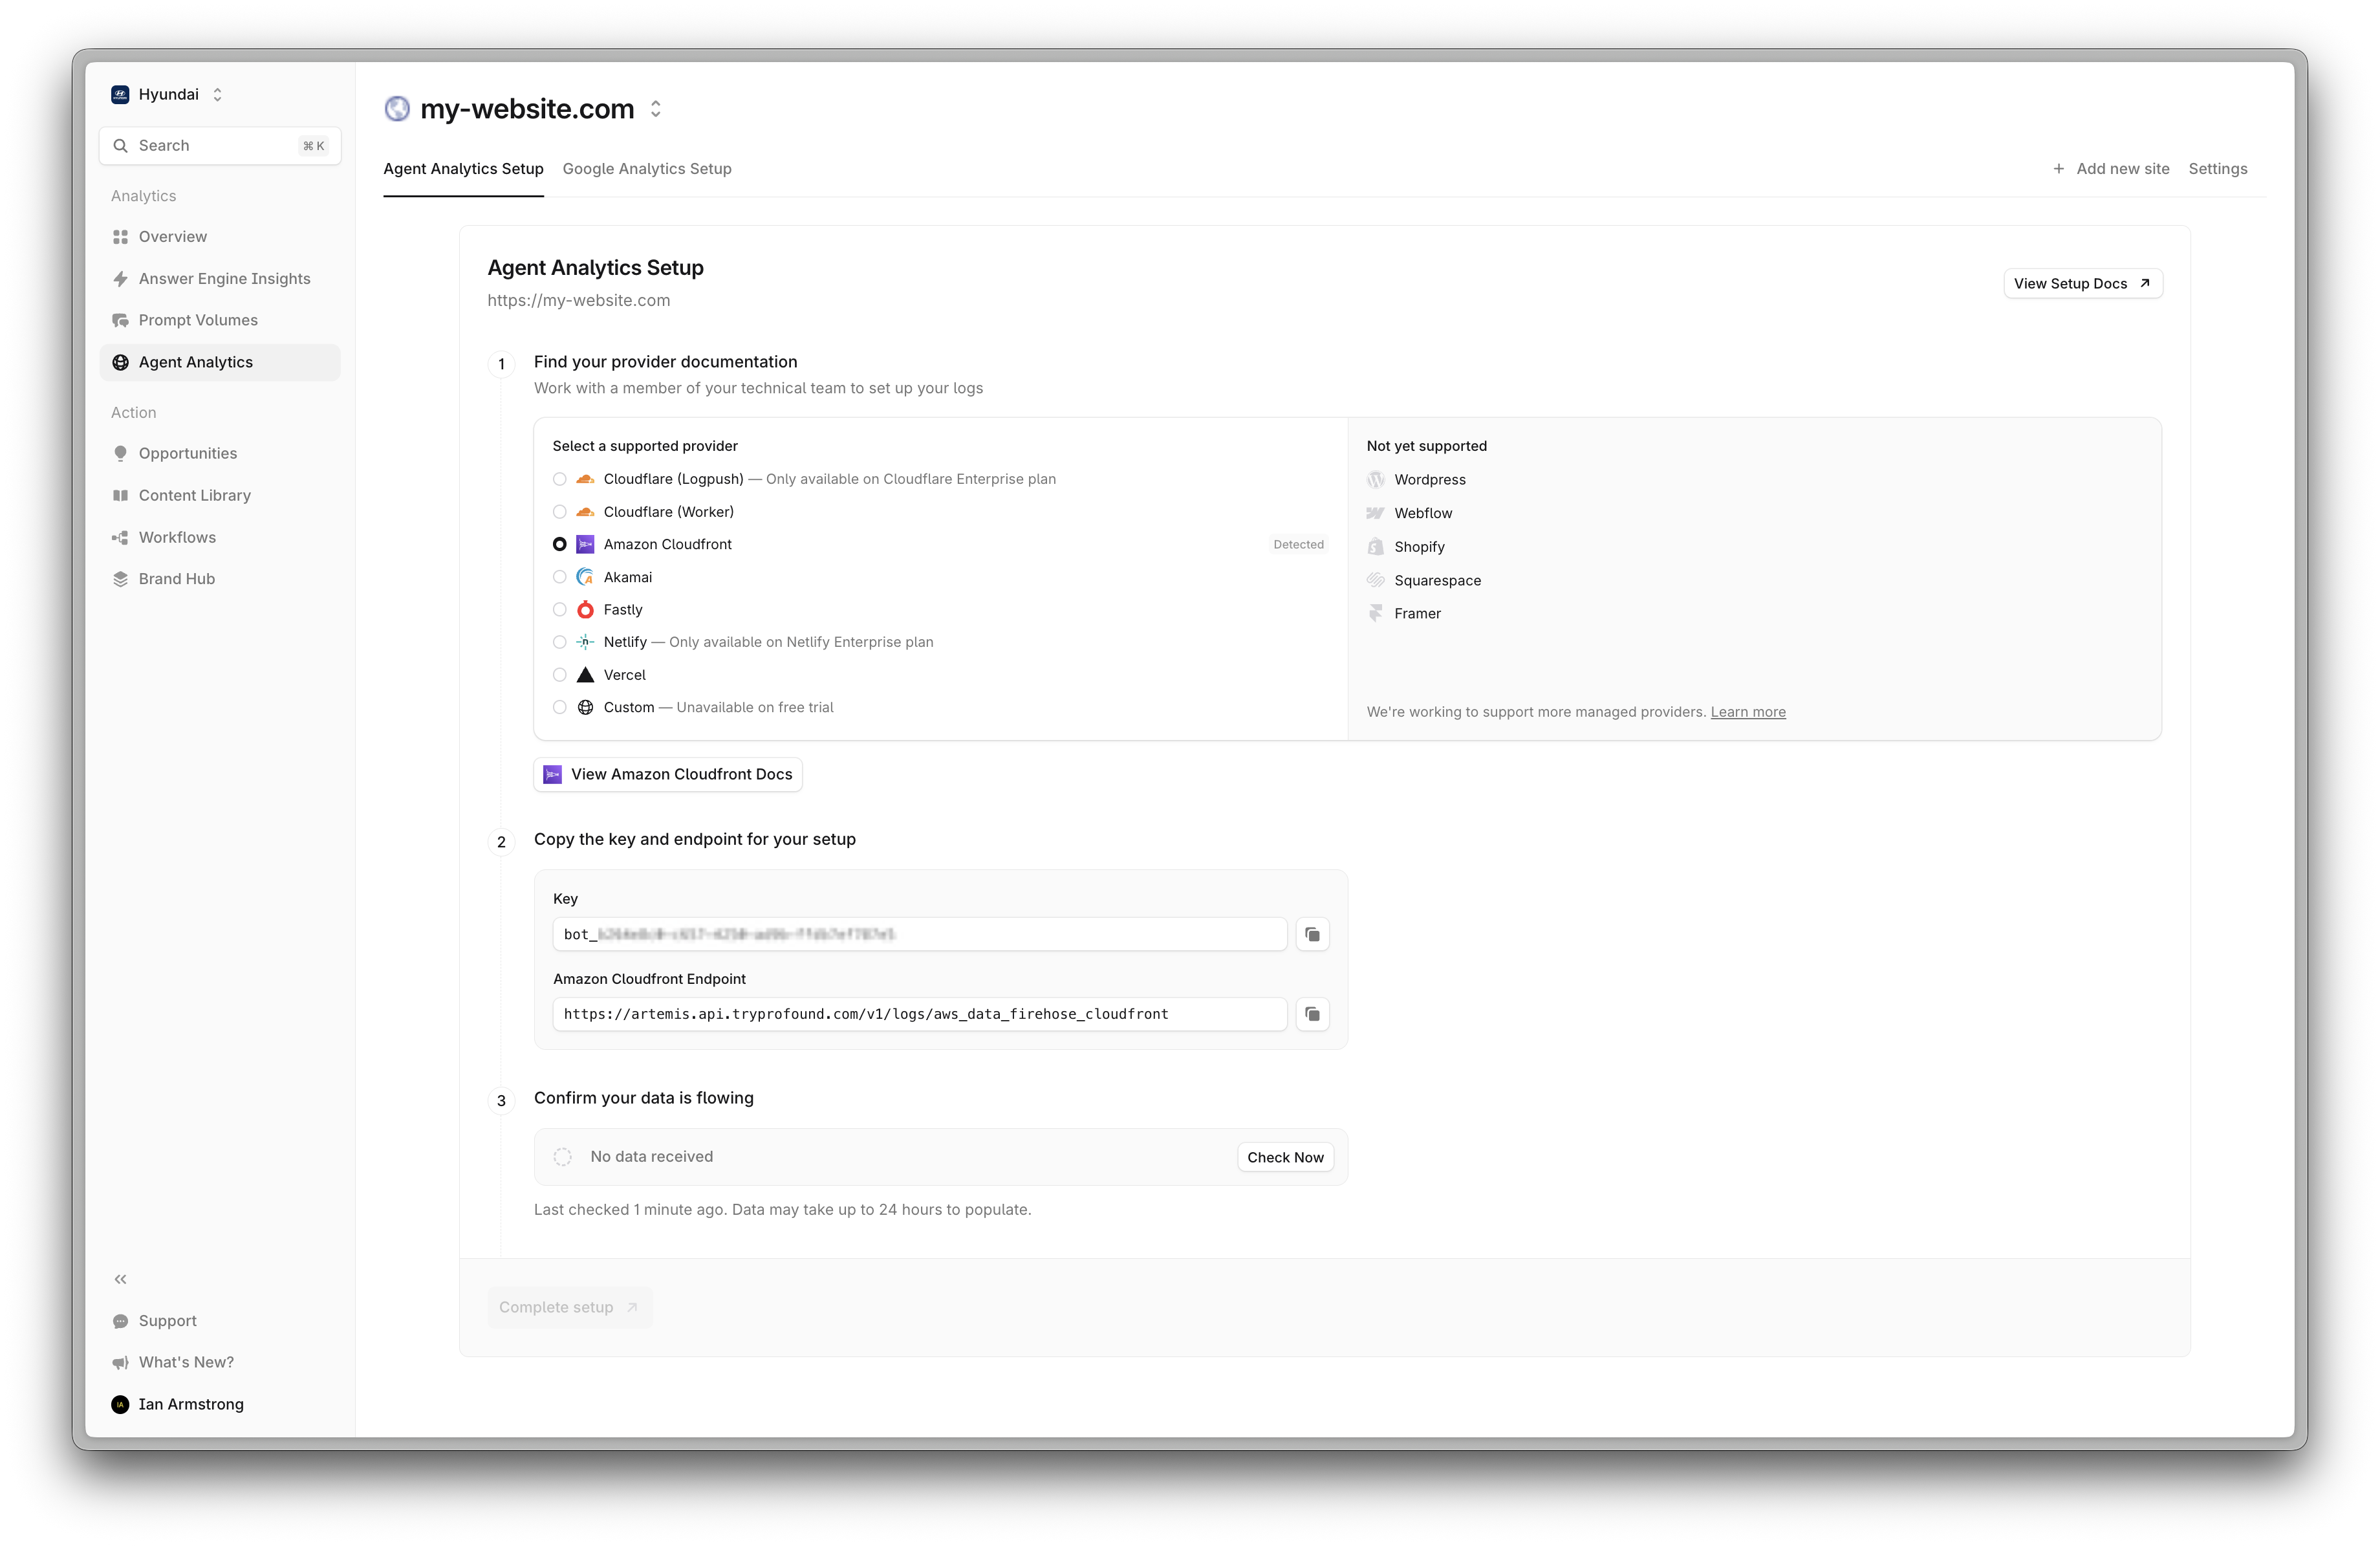
1
Paso 1
Inicia sesión en la consola de AWS y ve a la consola de Amazon Data Firehose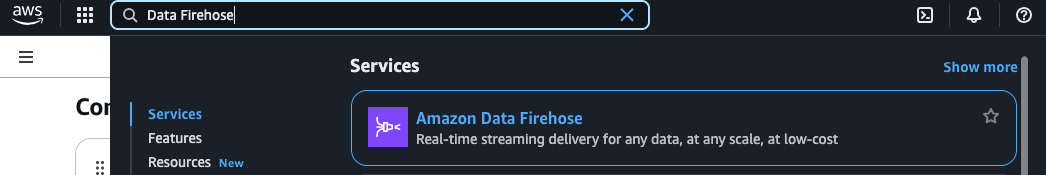
2
Paso 2
Crea un nuevo flujo de entrega, selecciona “Direct PUT” como origen y “HTTP Endpoint” como destino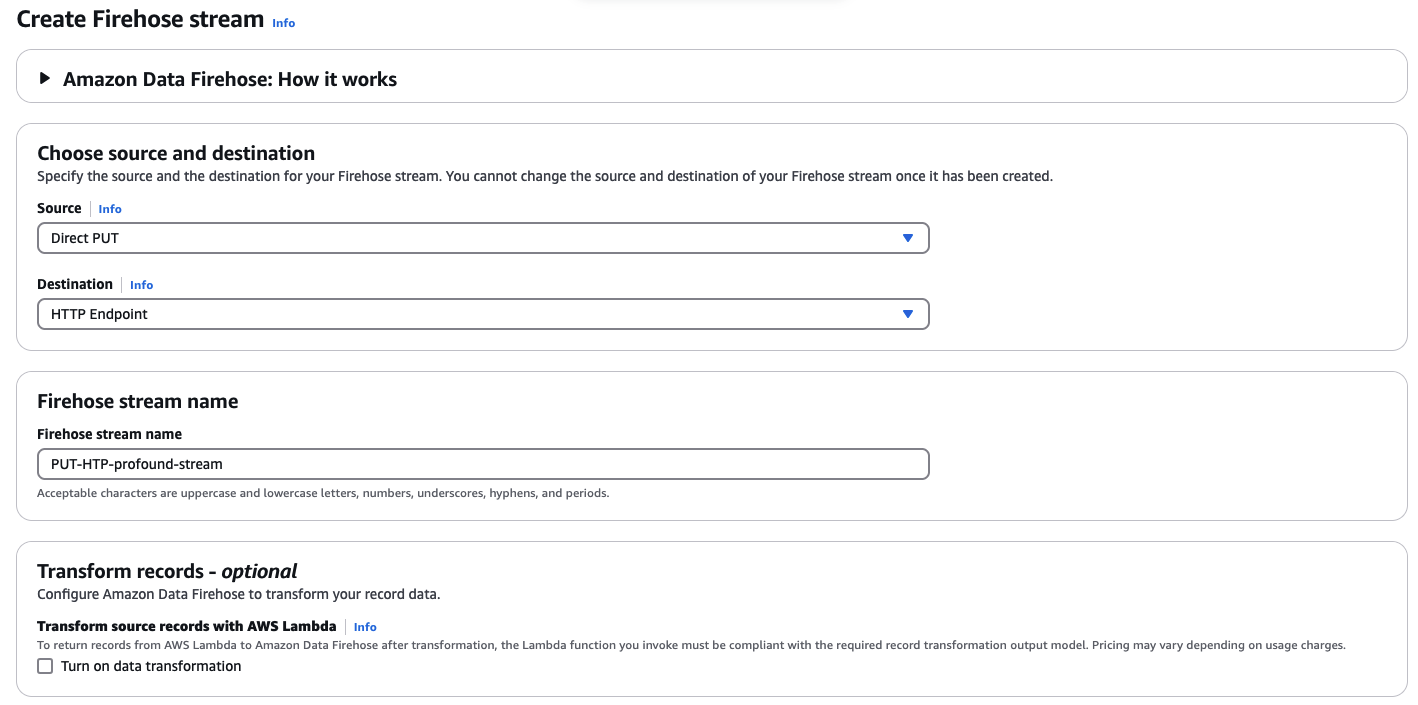
3
Paso 3
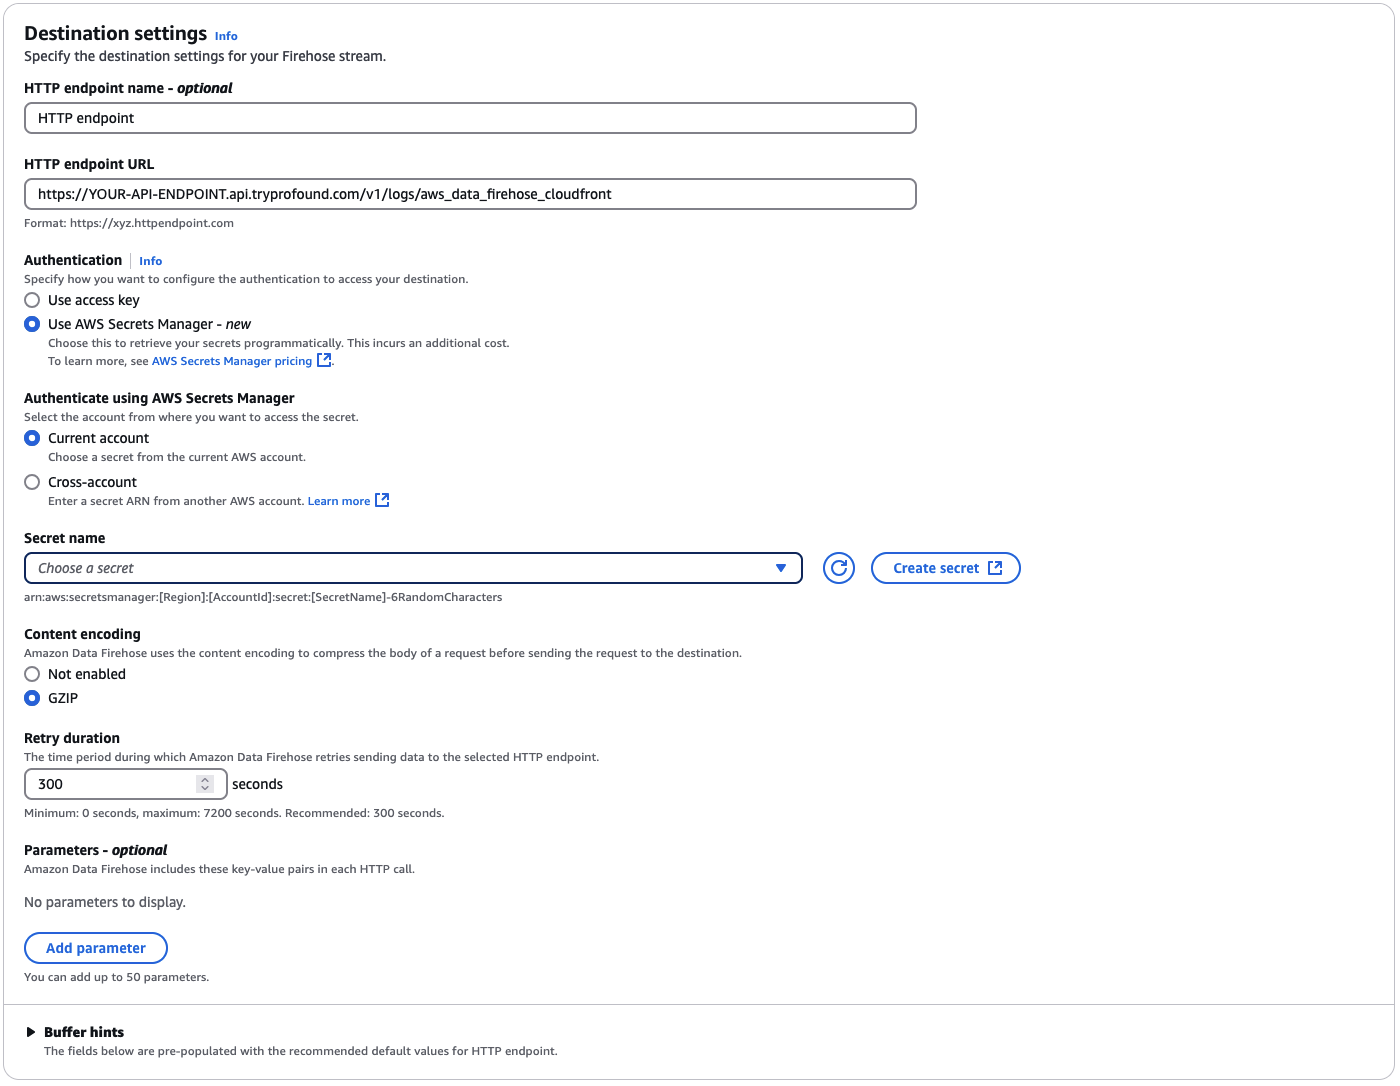
- Configura el endpoint HTTP con el siguiente formato de URL:
- Para la autenticación, proporciona tu token de ingesta de registros de Profound como clave de acceso (recomendamos usar AWS Secrets Manager para almacenar el token de forma segura).
-
Habilita la codificación de contenido GZIP.
-
Crea un nuevo bucket de S3 para almacenar los registros de entregas fallidas (requerido por AWS)
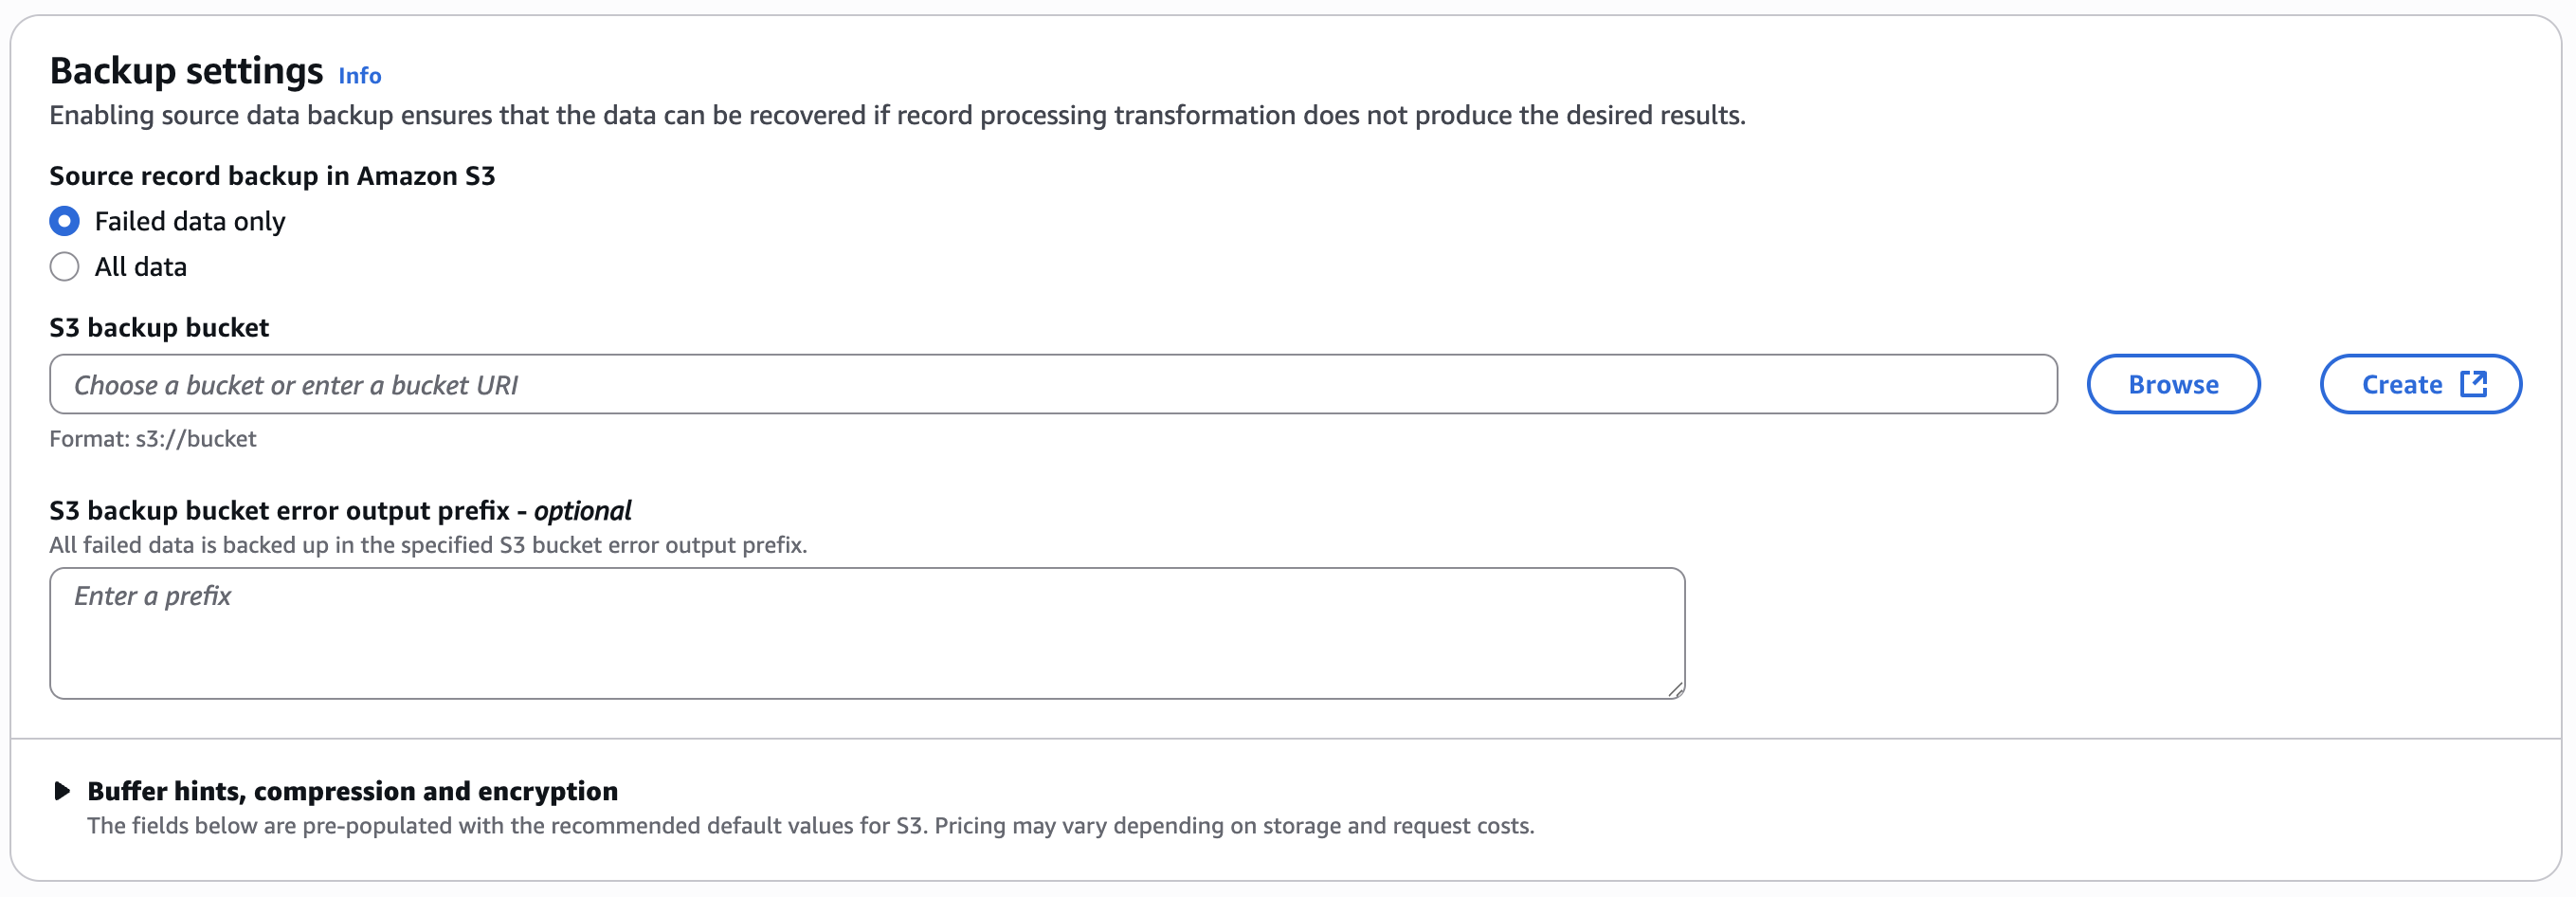
4
Paso 4
Ve a tu distribución de CloudFront y abre la pestaña “Logging”.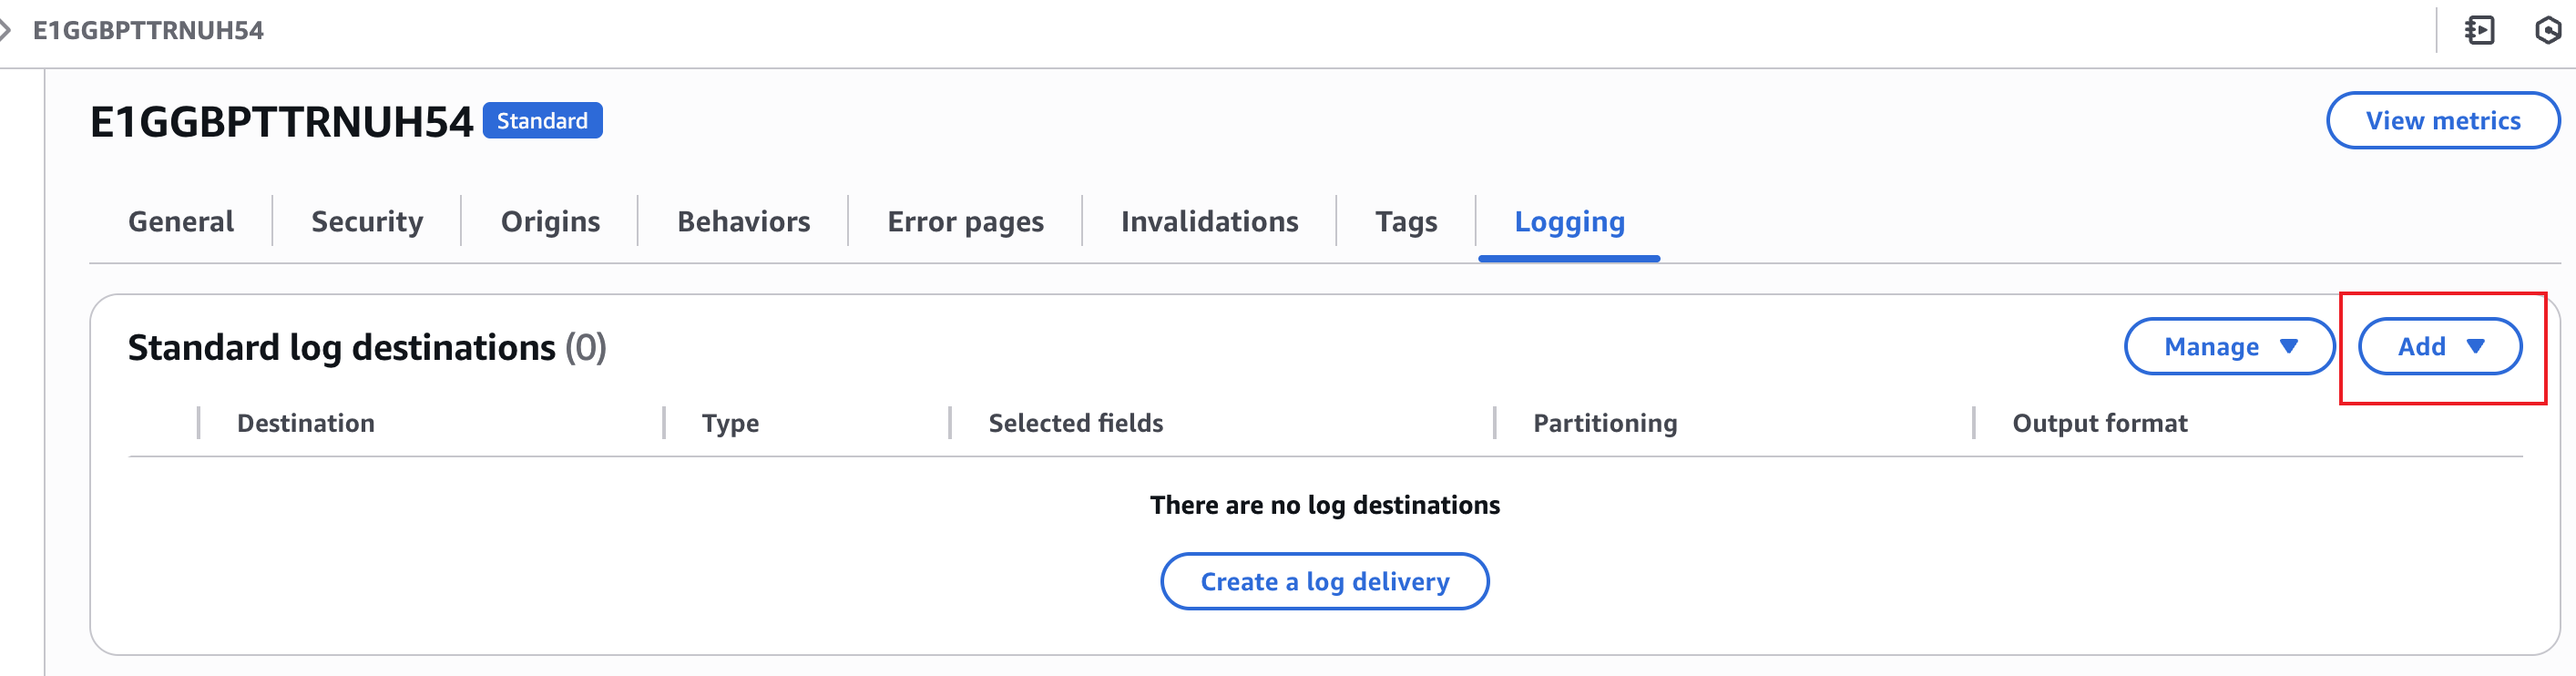
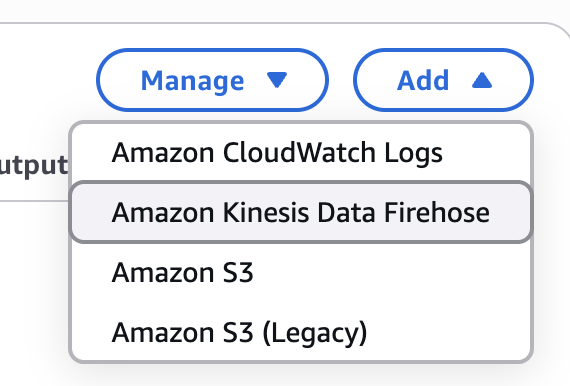
5
Paso 5
Ahora deberías estar en la pantalla “Add standard logging destination”. Selecciona el flujo de entrega que creaste en el paso 3.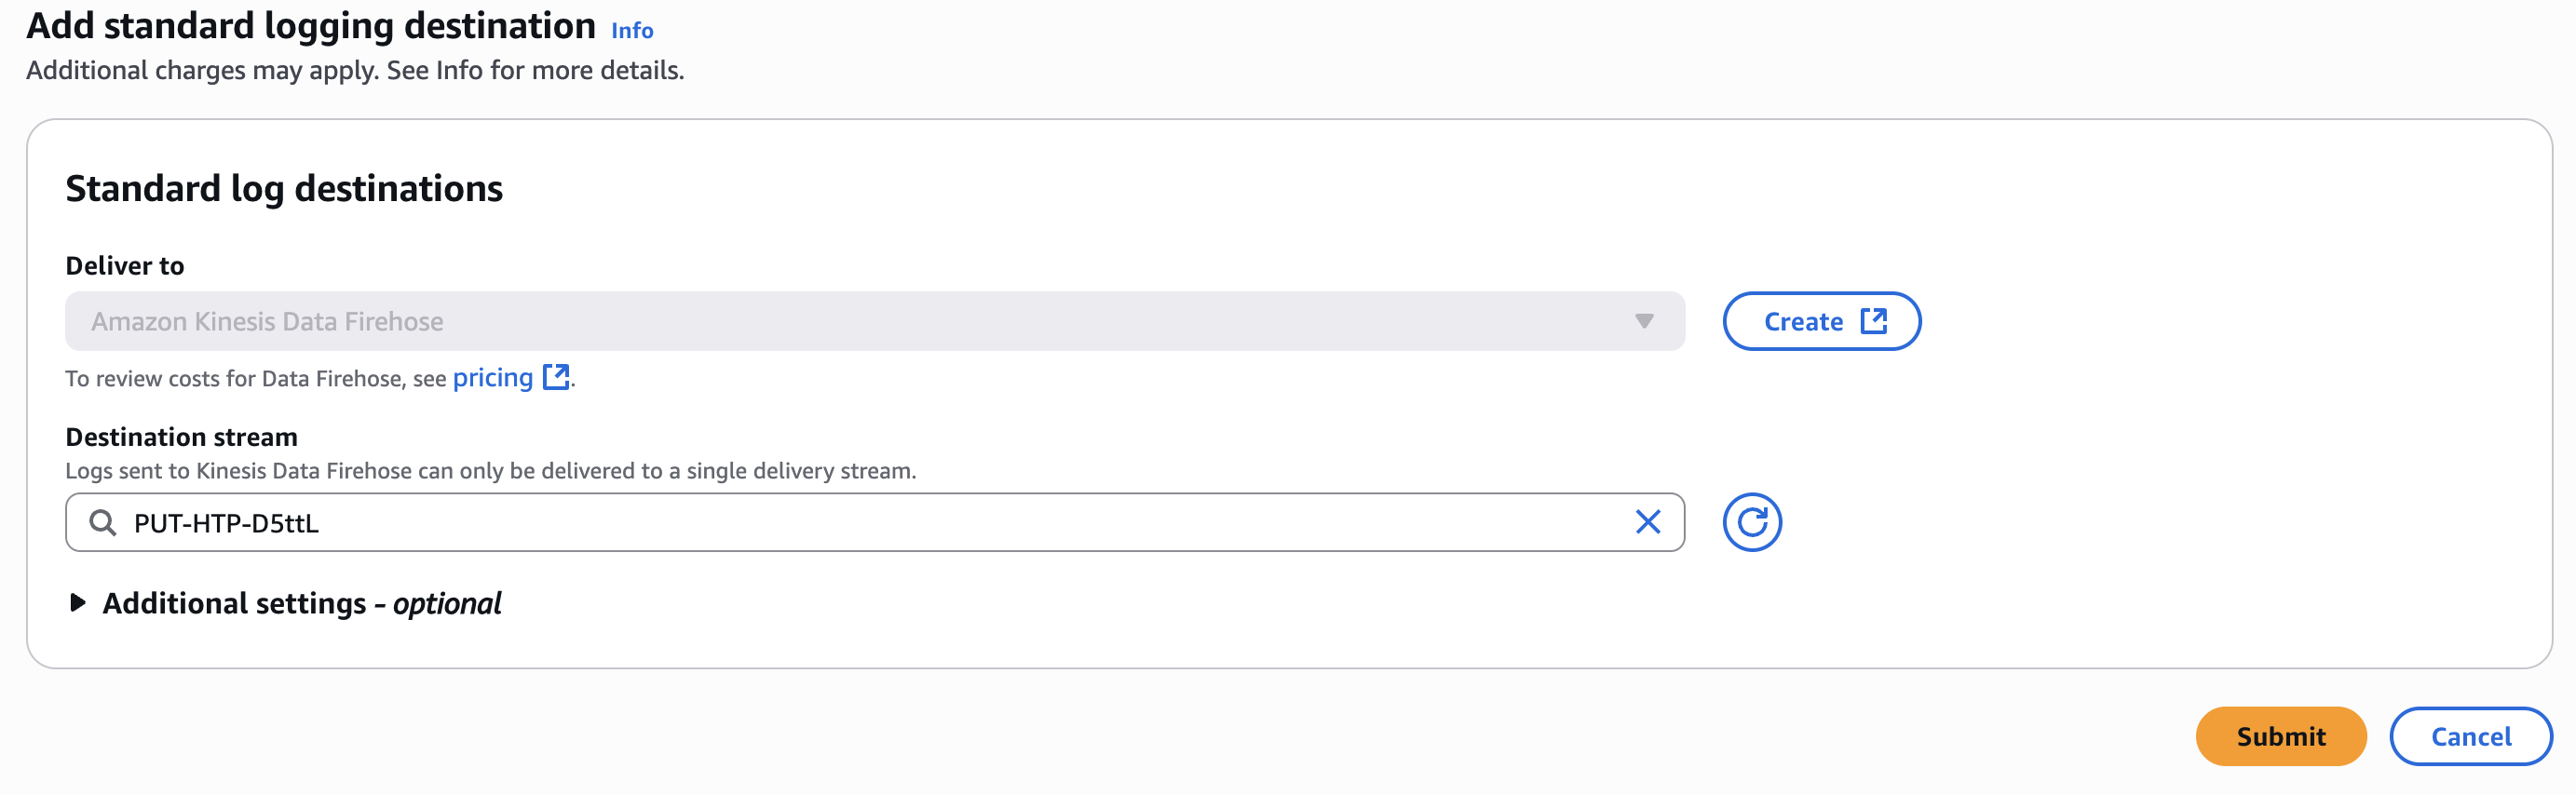
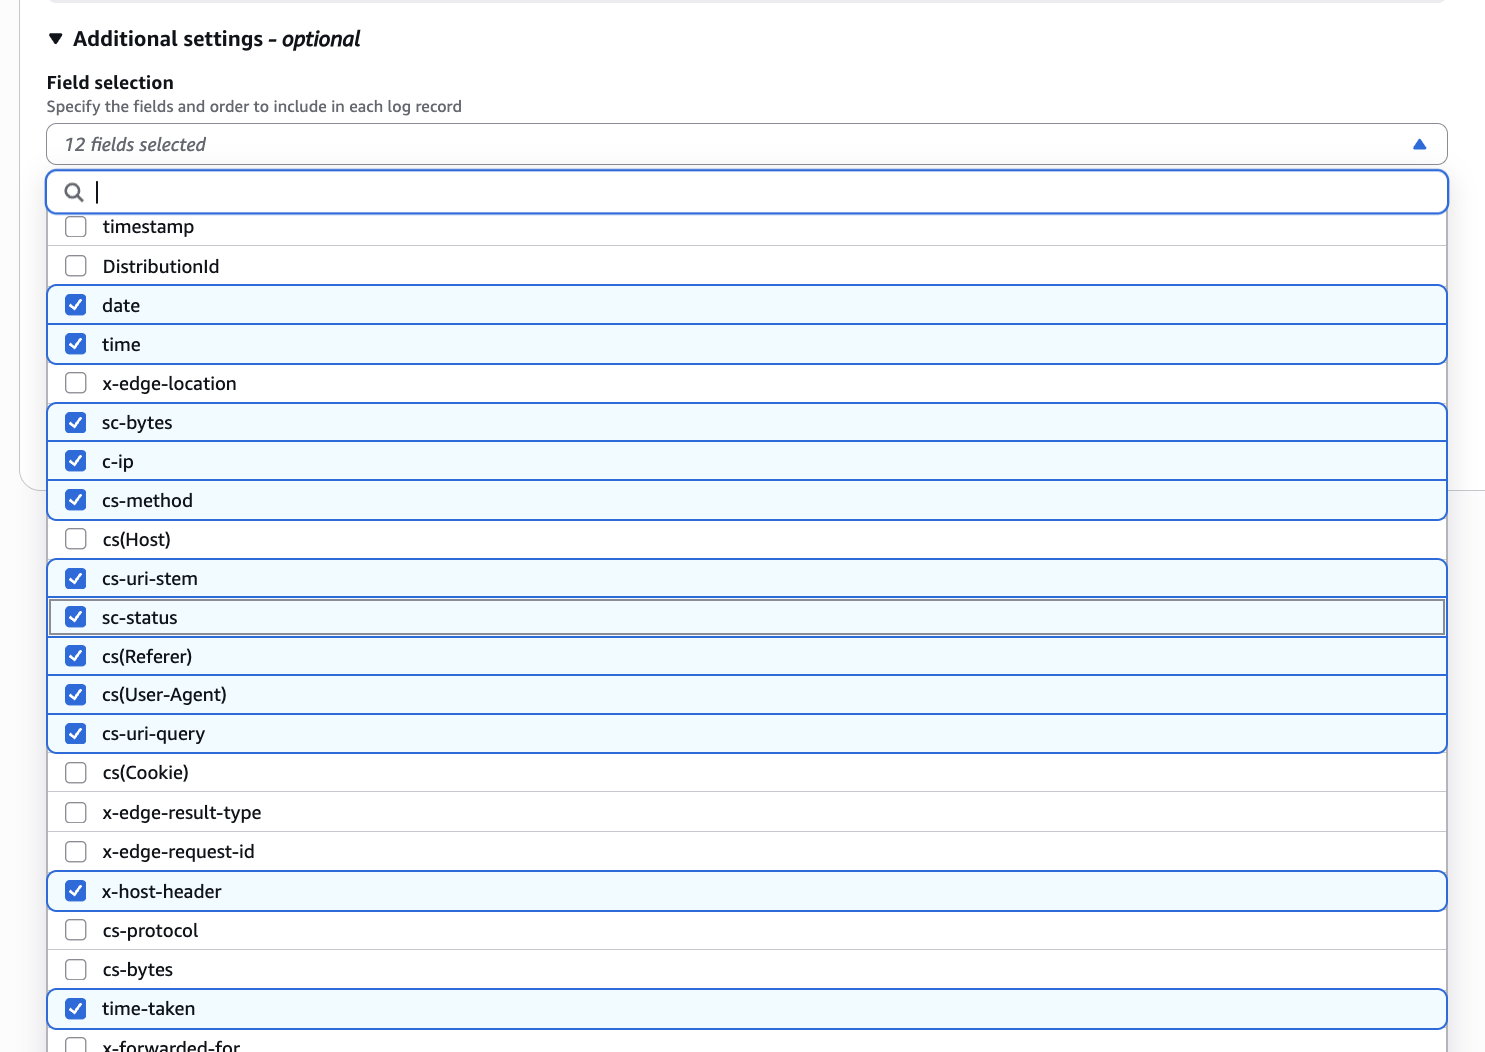
-
Hora e IP
-
date- Fecha en que se completó la solicitud -
time- Hora en que se completó la solicitud -
c-ip- Dirección IP del cliente
-
-
Detalles de la solicitud
-
cs-method- Método de la solicitud HTTP -
x-host-header- Valor del encabezado Host de la solicitud -
cs-uri-stem- Ruta URI de la solicitud -
cs-uri-query- Cadena de consulta de la solicitud -
cs(User-Agent)- User agent del cliente -
cs(Referer)- Referente de la solicitud
-
-
Detalles de la respuesta
-
sc-status- Estado de la respuesta HTTP -
sc-bytes- Tamaño de la respuesta en bytes -
time-taken- Tiempo de procesamiento de la solicitud
-
6
Paso 6
Selecciona 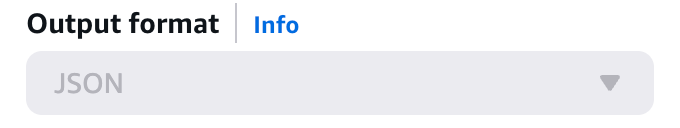
JSON como Output format.¡Eso es todo! CloudFront ahora enviará registros en tiempo real a Data Firehose, que los reenvía a Profound. Los datos deberían empezar a aparecer en tu panel en unos minutos.
Solución de problemas
- Si los registros no aparecen, verifica el estado de tu flujo de entrega de Firehose en CloudWatch
- Revisa la supervisión de Data Firehose para detectar errores de entrega
- Asegúrate de que tu token de ingesta de registros sea correcto
- Verifica que el registro en tiempo real de CloudFront esté habilitado para tu distribución
- Comprueba que los roles de IAM tengan los permisos adecuados tanto para CloudFront como para Firehose
Recursos adicionales
- Documentación de registros en tiempo real de Amazon CloudFront
- Documentación de Amazon Kinesis Data Firehose
- Contacta a support@tryprofound.com si tienes preguntas relacionadas con la API
Consideraciones de seguridad
- Almacena los tokens de ingesta de registros en AWS Secrets Manager
- Rota periódicamente tu token de ingesta de registros
- Supervisa los registros de CloudWatch para detectar patrones inusuales
- Habilita CloudTrail para supervisar la actividad de la API
- Usa roles de IAM con acceso de privilegio mínimo