

概要
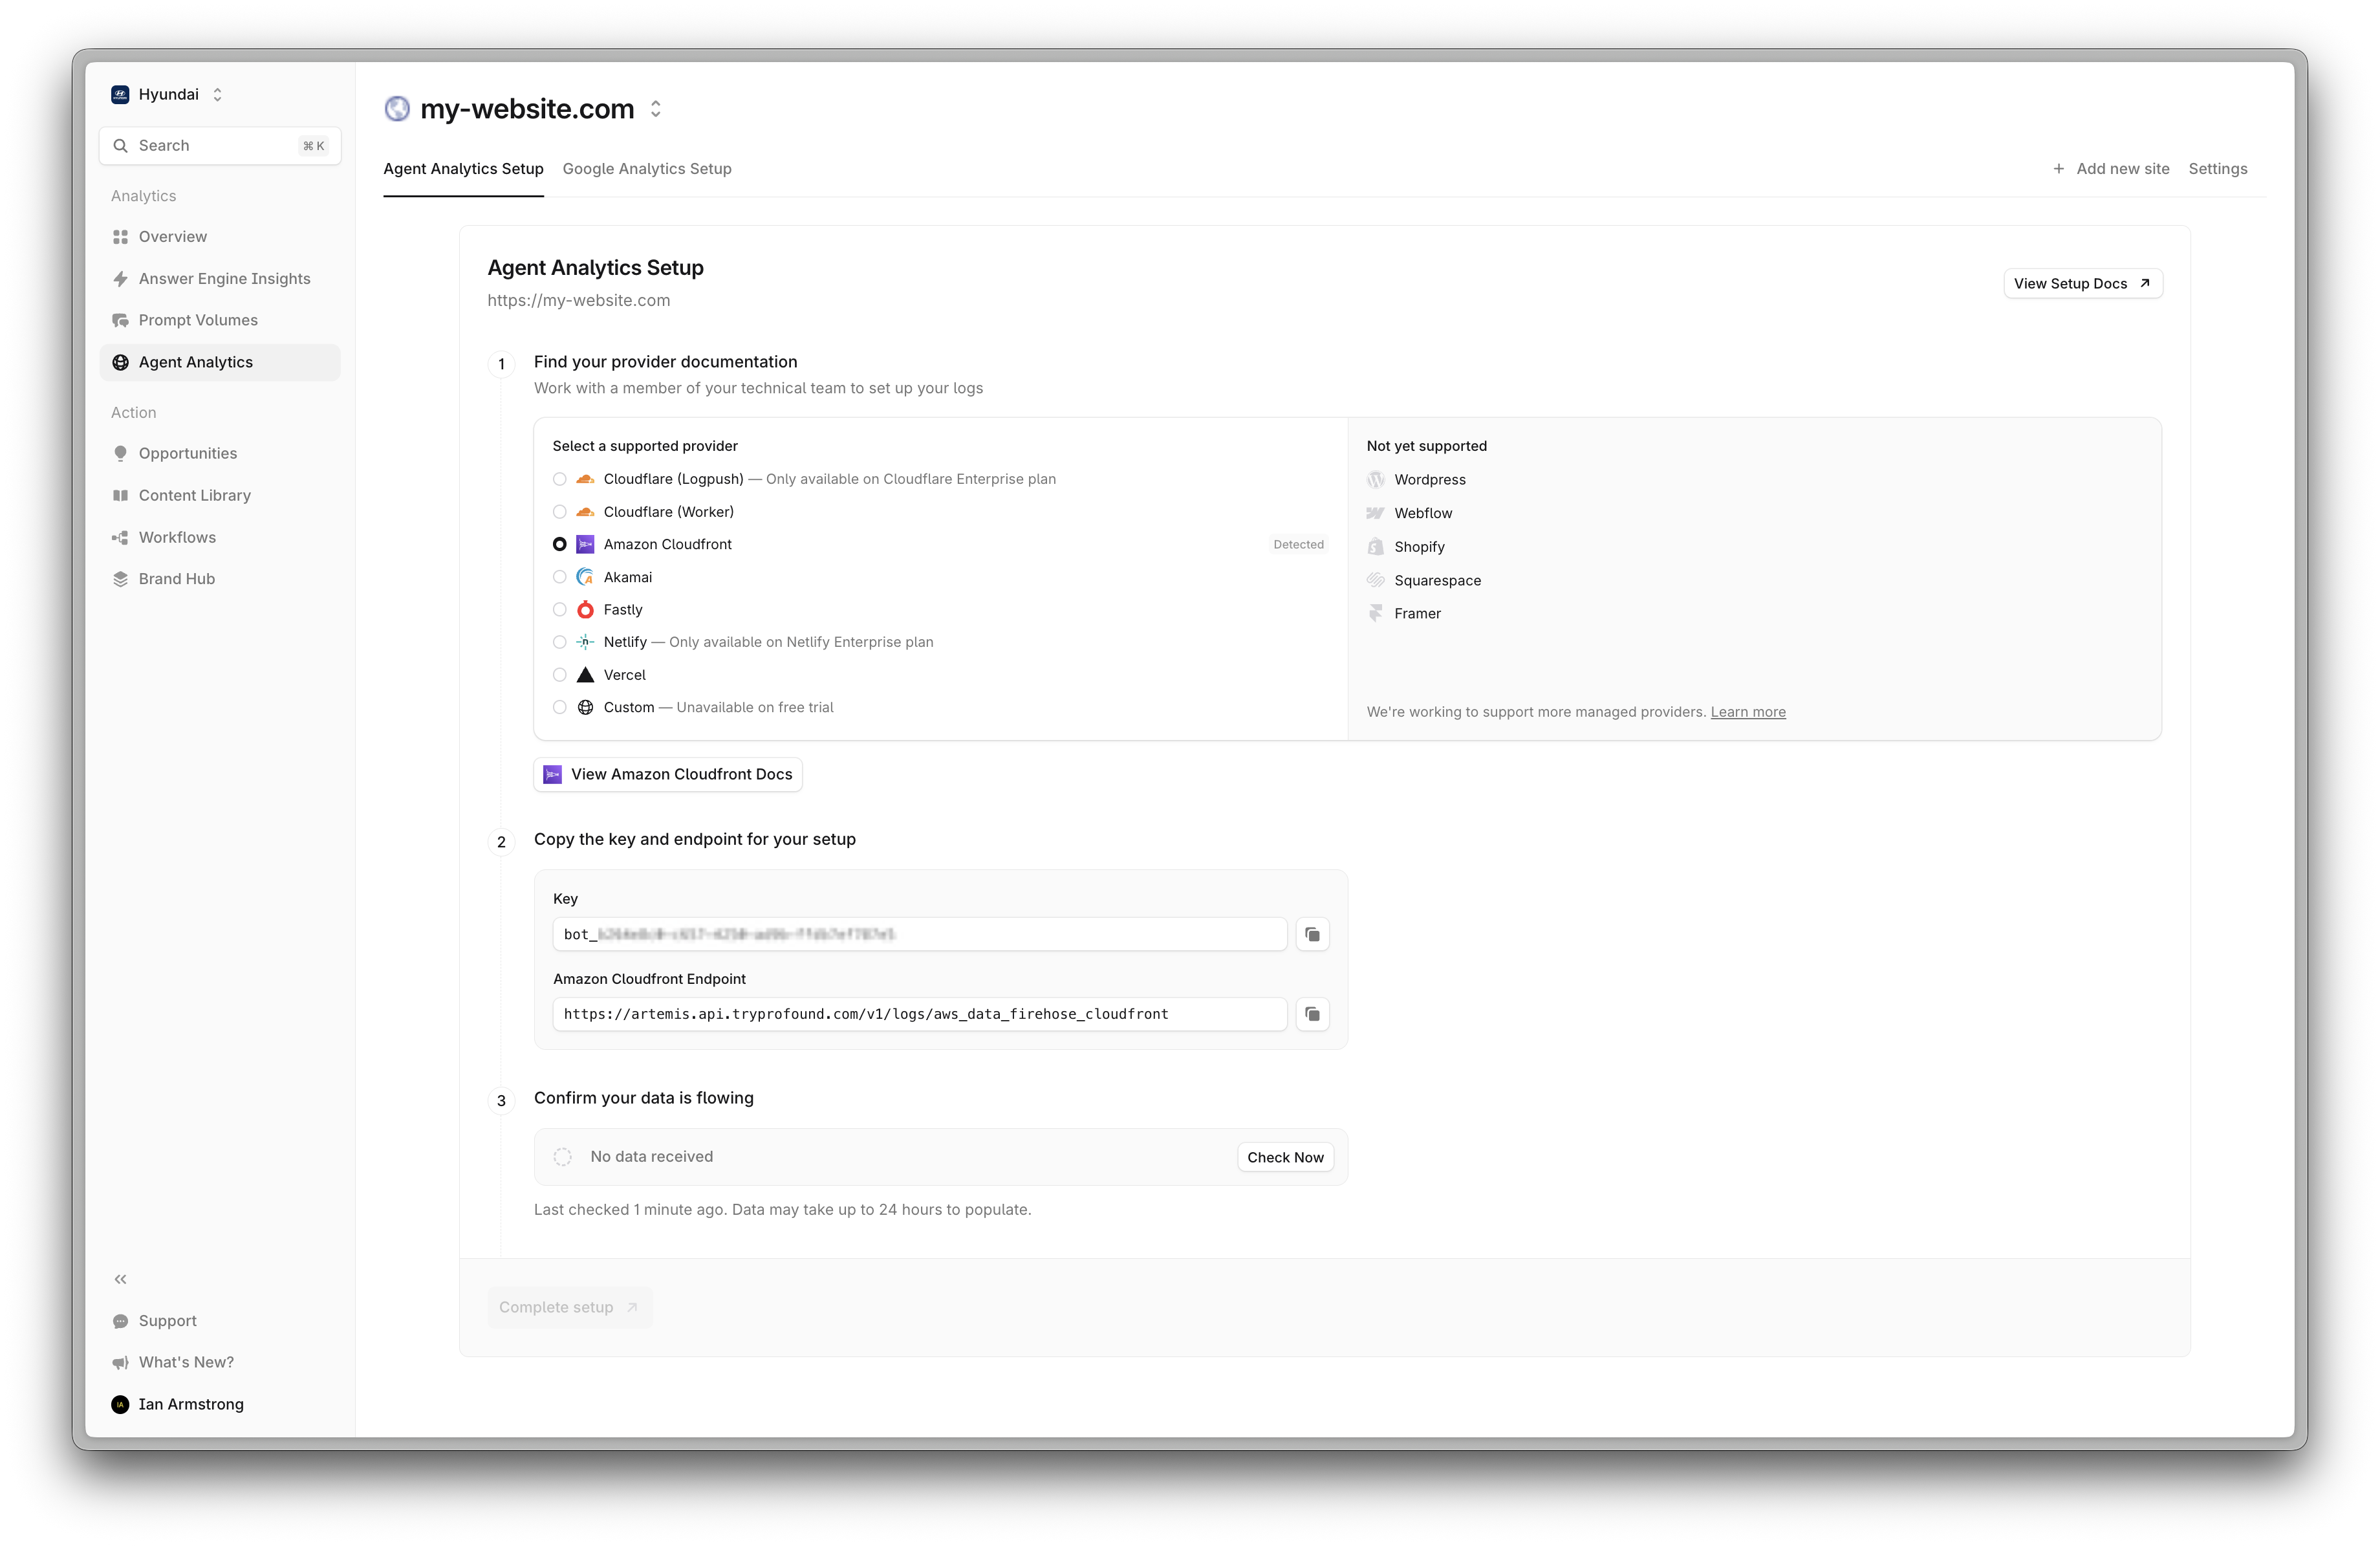
この連携では、Amazon Data Firehose を使用して CloudFront のリアルタイムログを Agent Analytics API に転送します。Amazon Data Firehose は、HTTP エンドポイントを含むさまざまな送信先にストリーミングデータを確実に配信するための AWS サービスです。CloudFront のリアルタイムログの詳細については、AWS のドキュメントを参照してください。前提条件
- CloudFront と Amazon Data Firehose の権限を持つ AWS アカウント
- CloudFront ディストリビューションの設定へのアクセス権
- Agent Analytics 用の Profound Log Ingestion Token
設定
1
ステップ 1
AWS コンソールにサインインし、Amazon Data Firehose コンソールに移動します。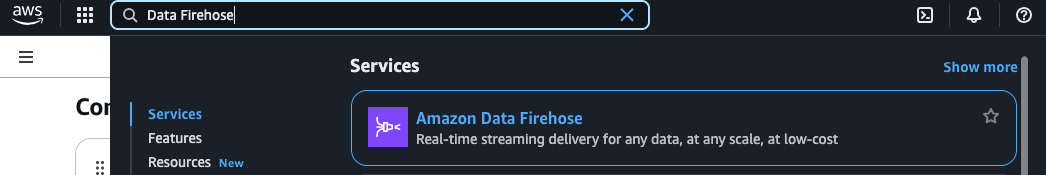
2
ステップ 2
新しい配信ストリームを作成し、ソースとして “Direct PUT”、送信先として “HTTP Endpoint” を選択します。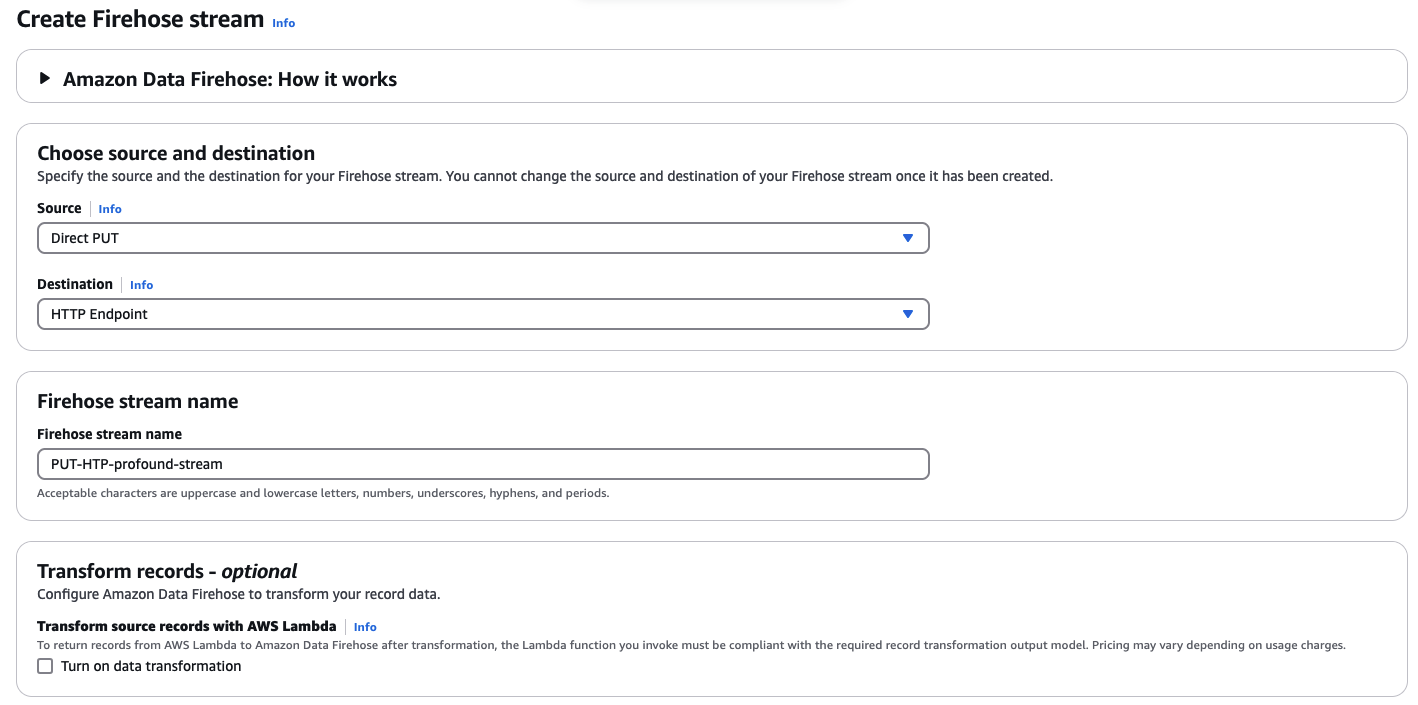
3
ステップ 3
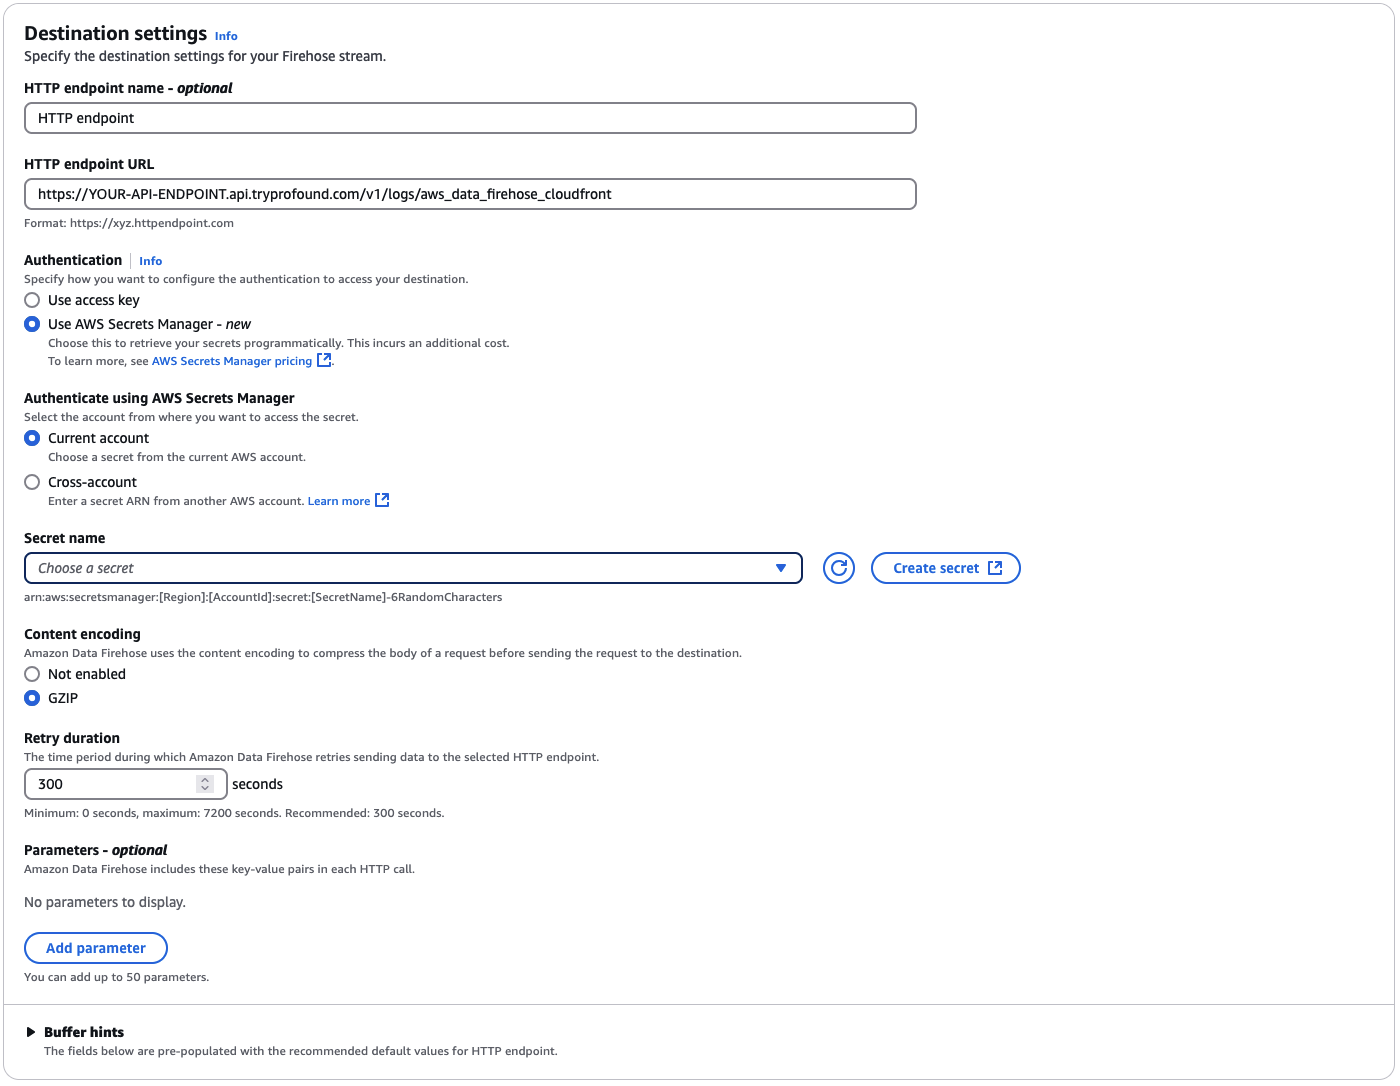
- 次の URL 形式で HTTP エンドポイントを設定します。
- 認証には、Profound Log Ingestion Token をアクセスキーとして指定します(トークンを安全に保管するため、AWS Secrets Manager の使用を推奨します)。
-
GZIP コンテンツエンコーディングを有効にします。
-
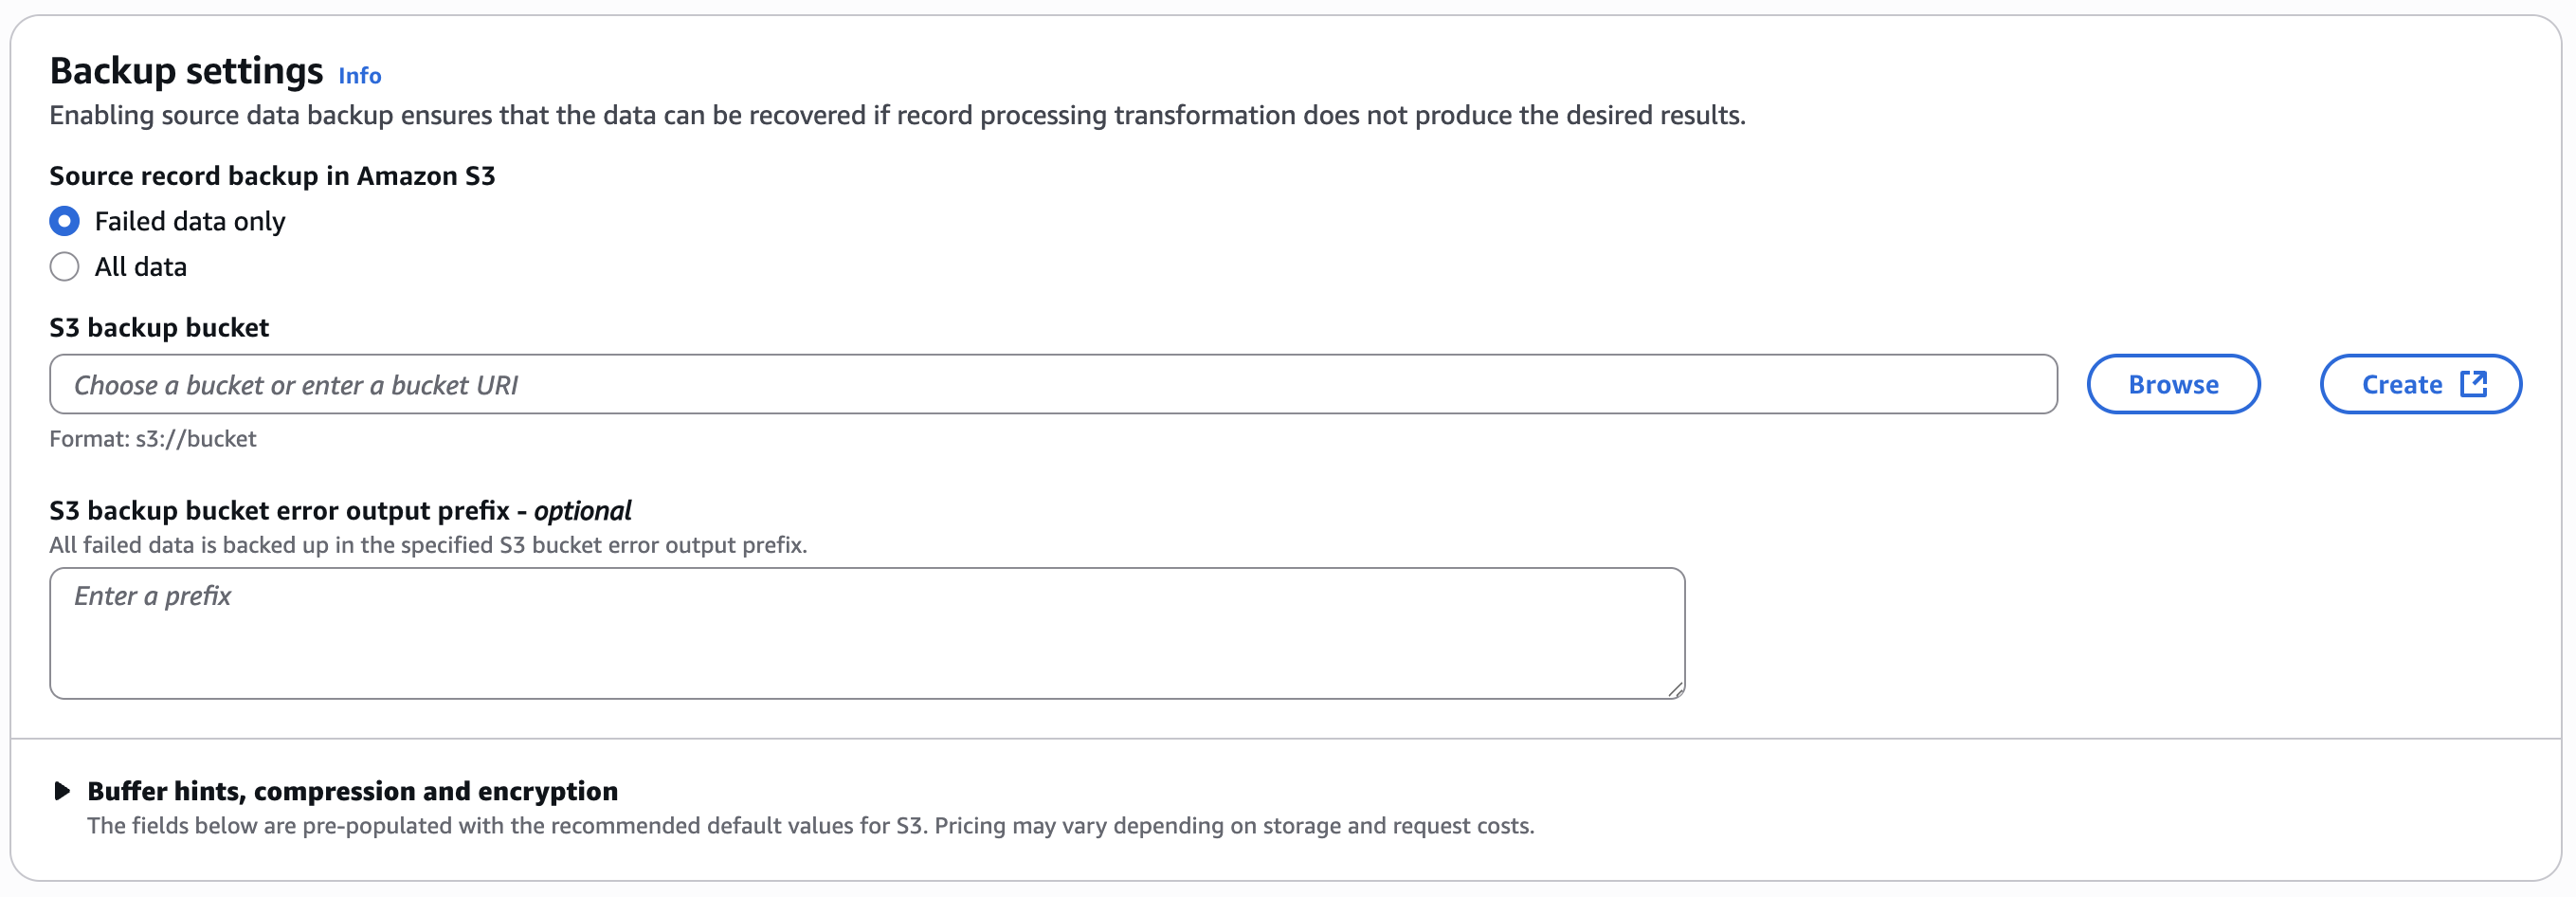
配信に失敗したログを保存するための新しい S3 バケットを作成します(AWS で必須)。
4
ステップ 4
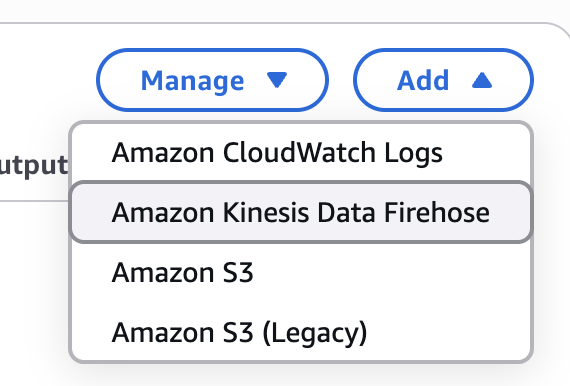
CloudFront ディストリビューションに移動し、“Logging” タブを開きます。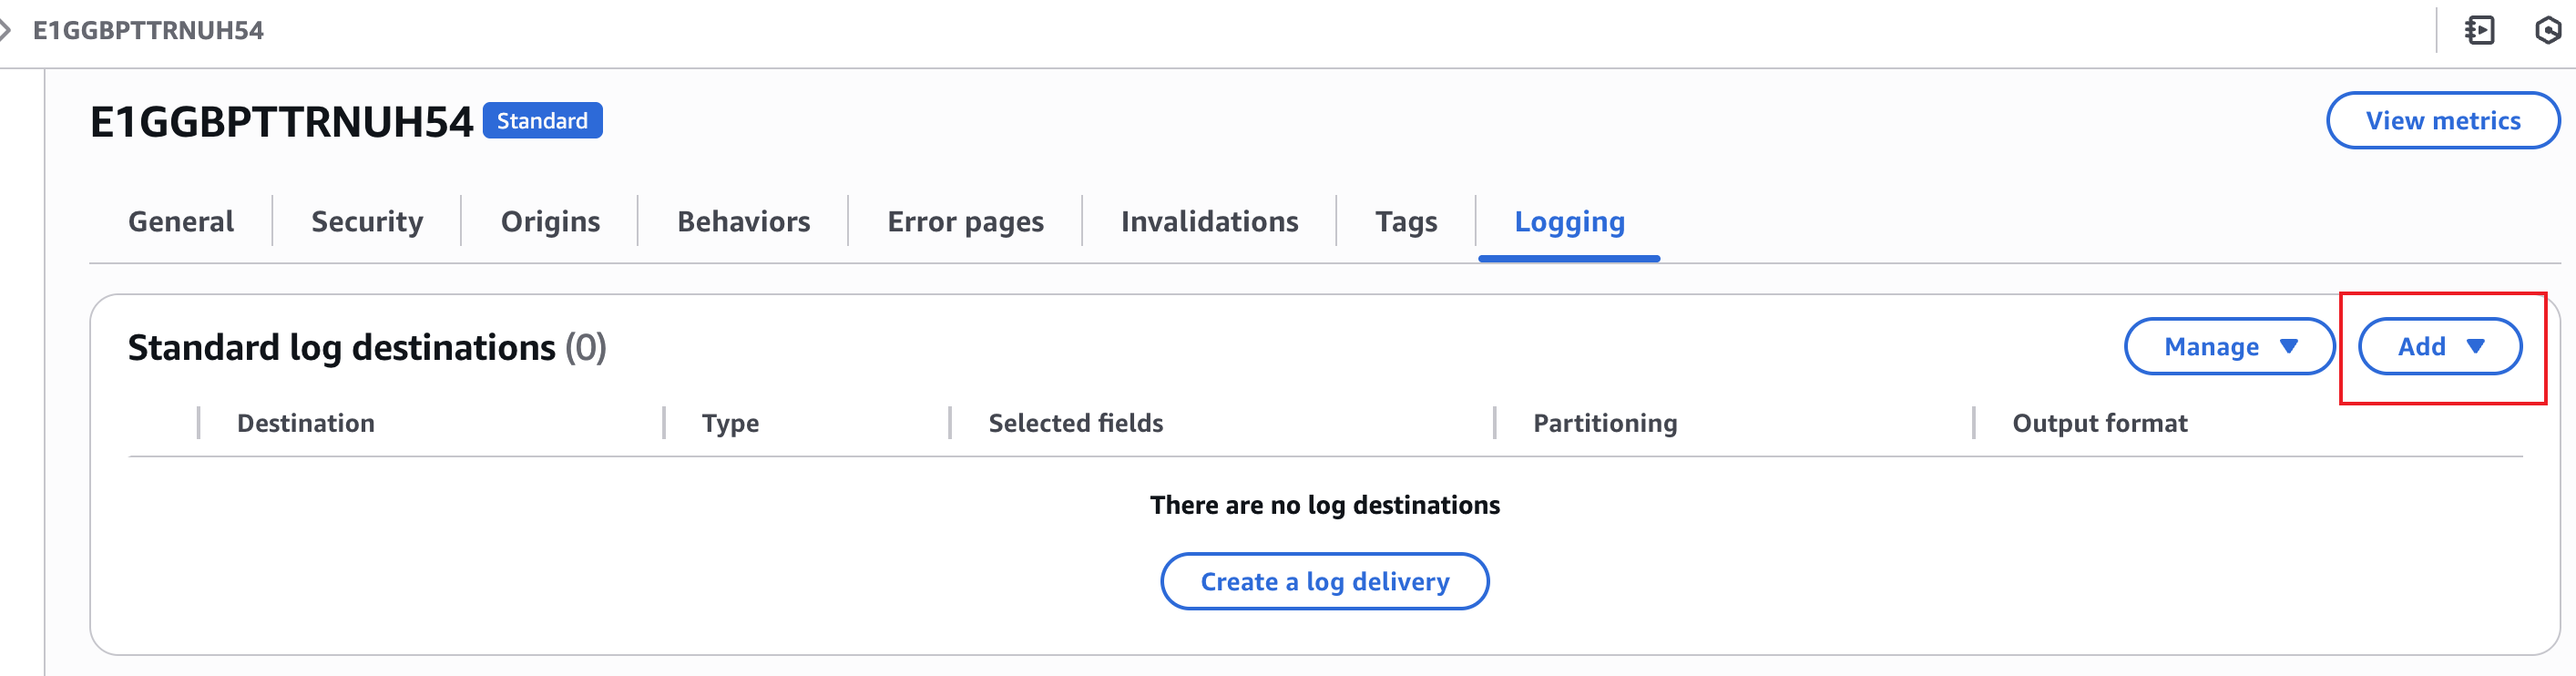
5
ステップ 5
“Add standard logging destination” 画面が表示されます。ステップ 3 で作成した配信ストリームを選択します。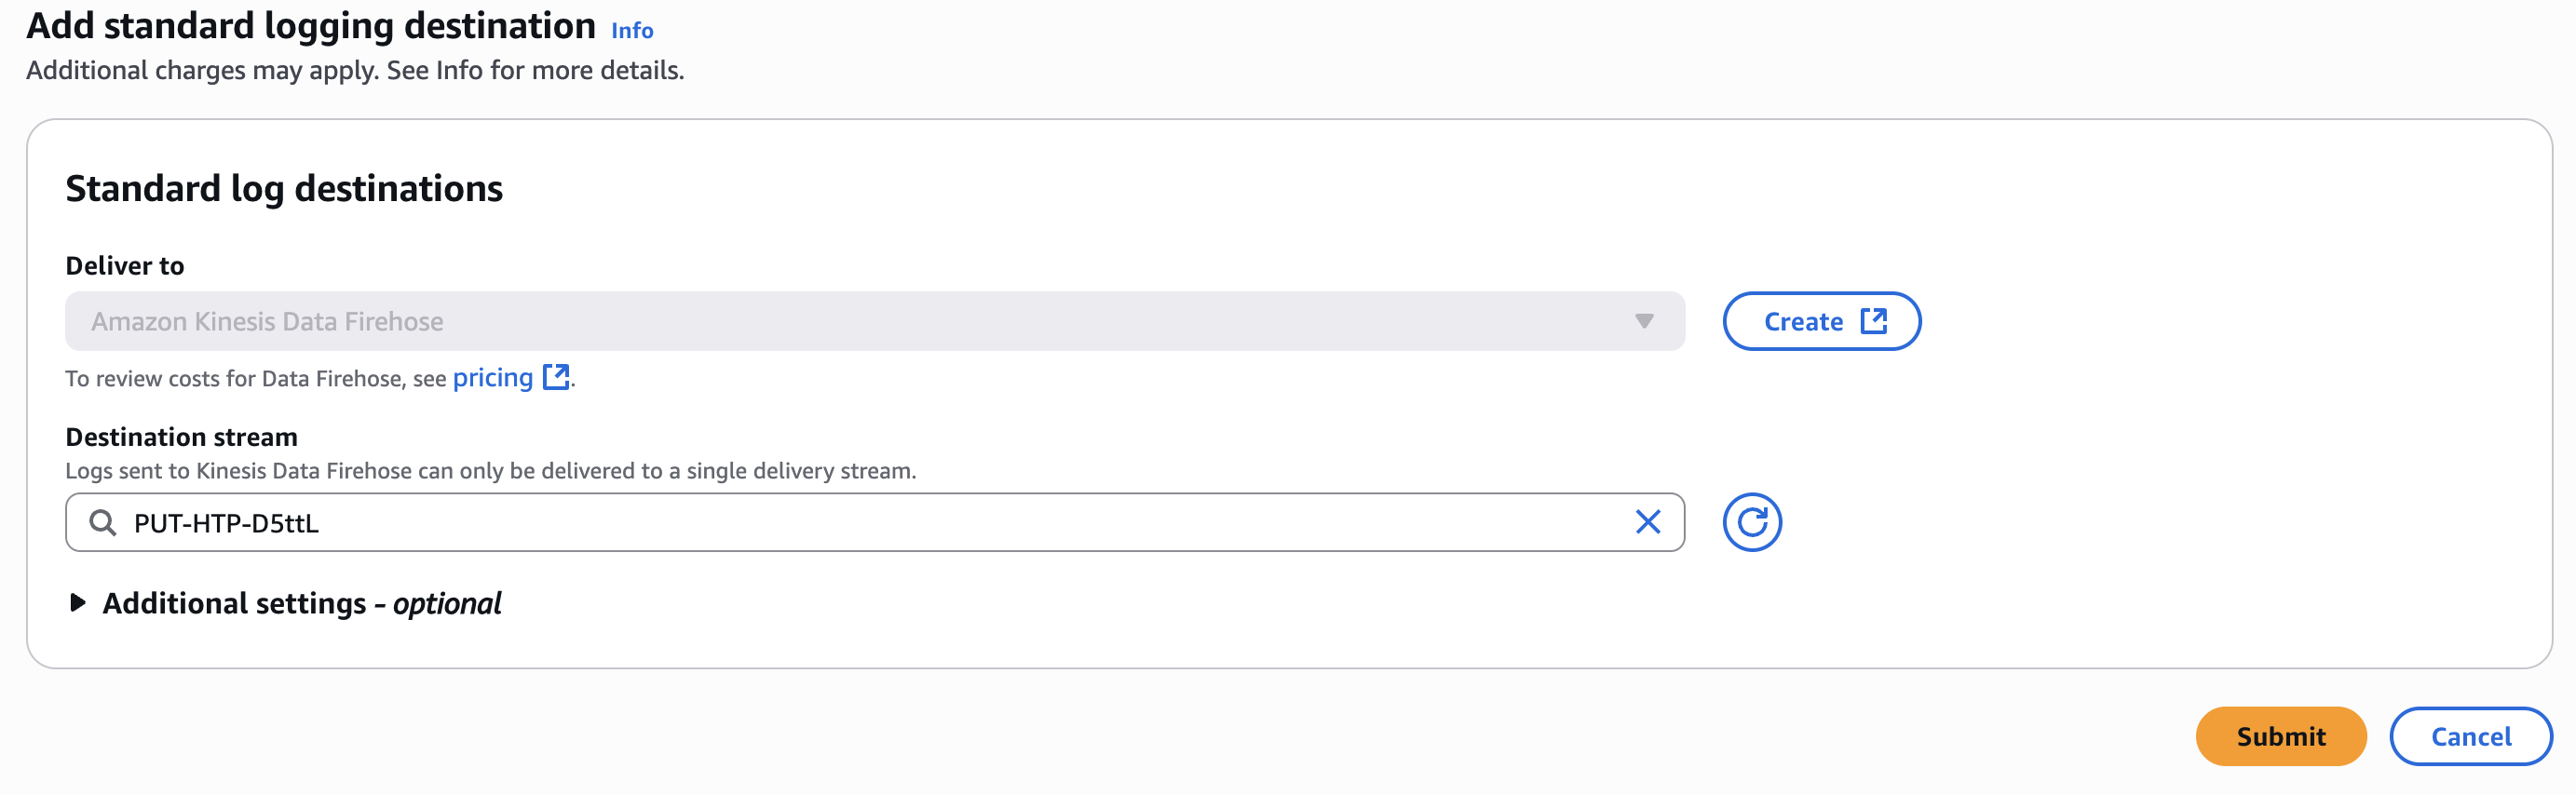
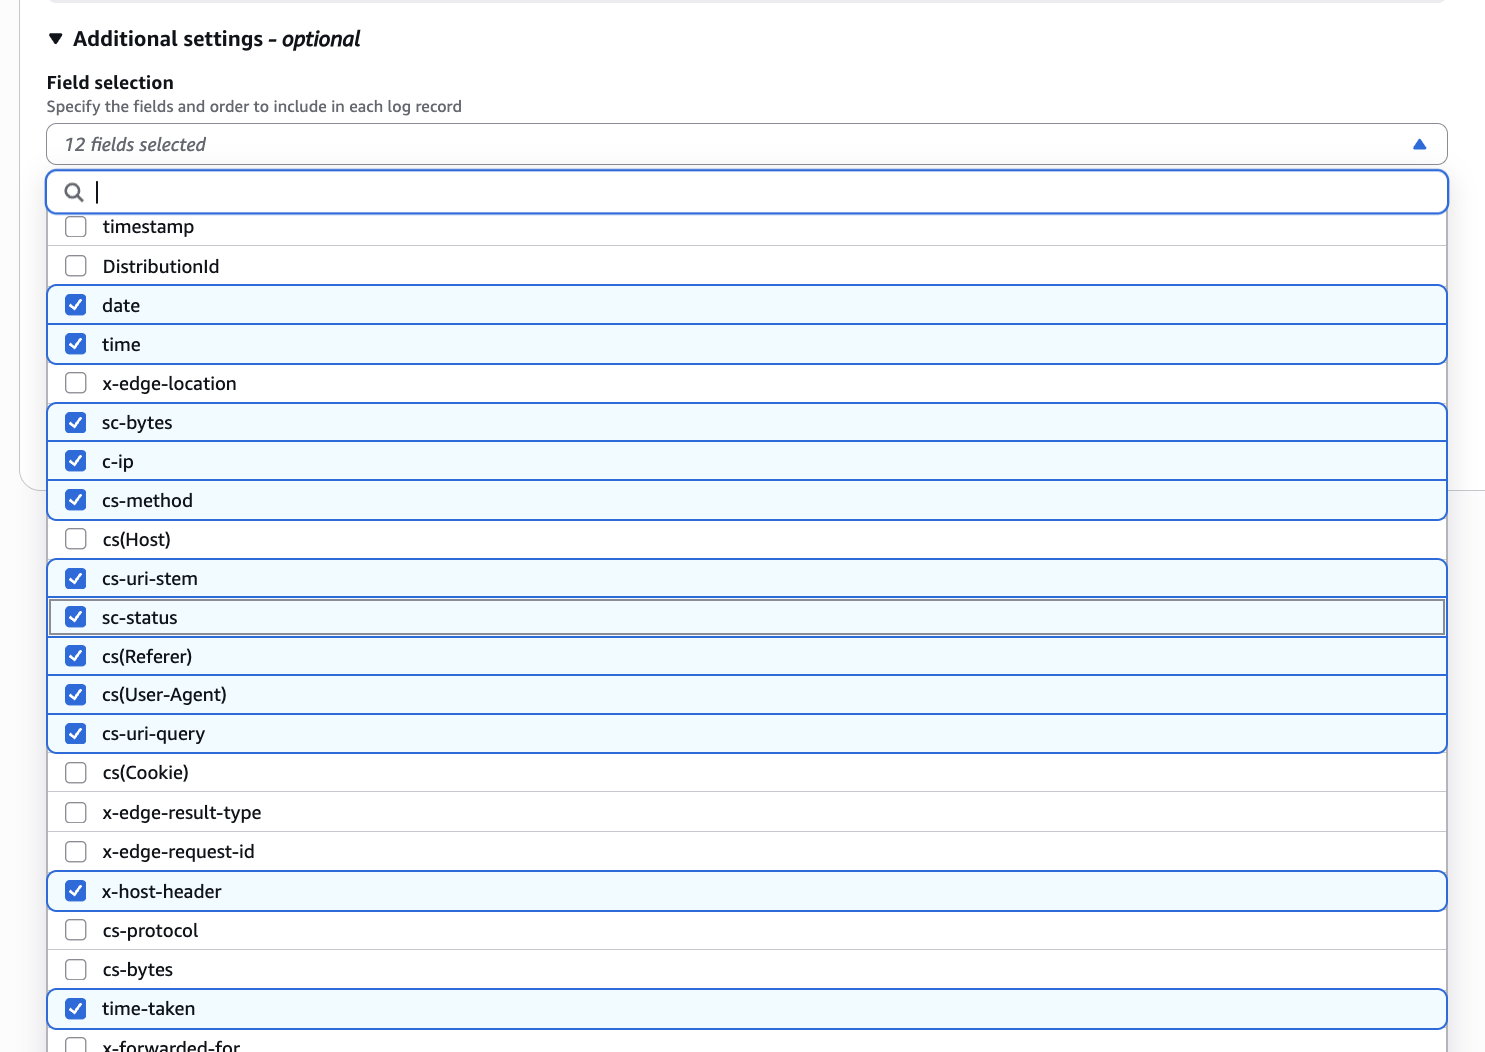
-
時刻と IP
-
date- リクエストが完了した日付 -
time- リクエストが完了した時刻 -
c-ip- クライアントの IP アドレス
-
-
リクエストの詳細
-
cs-method- HTTP リクエストメソッド -
x-host-header- リクエストの Host ヘッダーの値 -
cs-uri-stem- リクエスト URI のパス -
cs-uri-query- リクエストのクエリ文字列 -
cs(User-Agent)- クライアントのユーザーエージェント -
cs(Referer)- リクエストのリファラー
-
-
レスポンスの詳細
-
sc-status- HTTP レスポンスステータス -
sc-bytes- レスポンスサイズ(バイト) -
time-taken- リクエストの処理時間
-
6
ステップ 6
Output format として 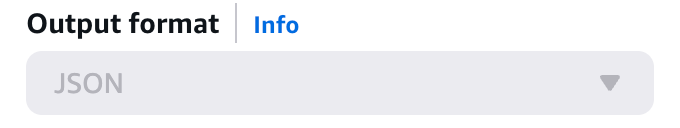
JSON を選択します。以上で完了です。CloudFront から Data Firehose にリアルタイムログが送信され、Data Firehose がそれを Profound に転送するようになります。数分以内にダッシュボードにデータが表示され始めます。
トラブルシューティング
- ログが表示されない場合は、CloudWatch で Firehose 配信ストリームのステータスを確認してください
- Data Firehose のモニタリングで配信エラーを確認してください
- Log Ingestion Token が正しいことを確認してください
- ディストリビューションで CloudFront のリアルタイムログが有効になっていることを確認してください
- IAM ロールに CloudFront と Firehose の両方に対する適切な権限があることを確認してください
その他のリソース
- Amazon CloudFront リアルタイムログのドキュメント
- Amazon Kinesis Data Firehose のドキュメント
- API に関するご質問は support@tryprofound.com までお問い合わせください
セキュリティに関する考慮事項
- Log Ingestion Token は AWS Secrets Manager に保存してください
- Log Ingestion Token は定期的にローテーションしてください
- CloudWatch ログに異常なパターンがないか監視してください
- API アクティビティを監視するために CloudTrail を有効にしてください
- 最小権限のアクセスを持つ IAM ロールを使用してください