

Netlify Log Drains は Enterprise プランでのみ利用できます。
概要
Netlify の General HTTP Endpoint Log Drains を使用すると、アプリケーションログを外部サービスにストリーミングして、モニタリングと分析を強化できます。Profound の Agent Analytics プラットフォームと統合することで、サイトのパフォーマンスについてより深いインサイトを得たり、訪問者の行動を追跡したり、AI エージェントとのやり取りをリアルタイムでモニタリングしたりできます。前提条件
- Enterprise プランの Netlify アカウント
- Netlify のチーム設定への管理者アクセス権
- Profound の Log Ingestion Token (オンボーディング時に発行されます)
- 本番トラフィックのあるデプロイ済みの Netlify サイト
設定
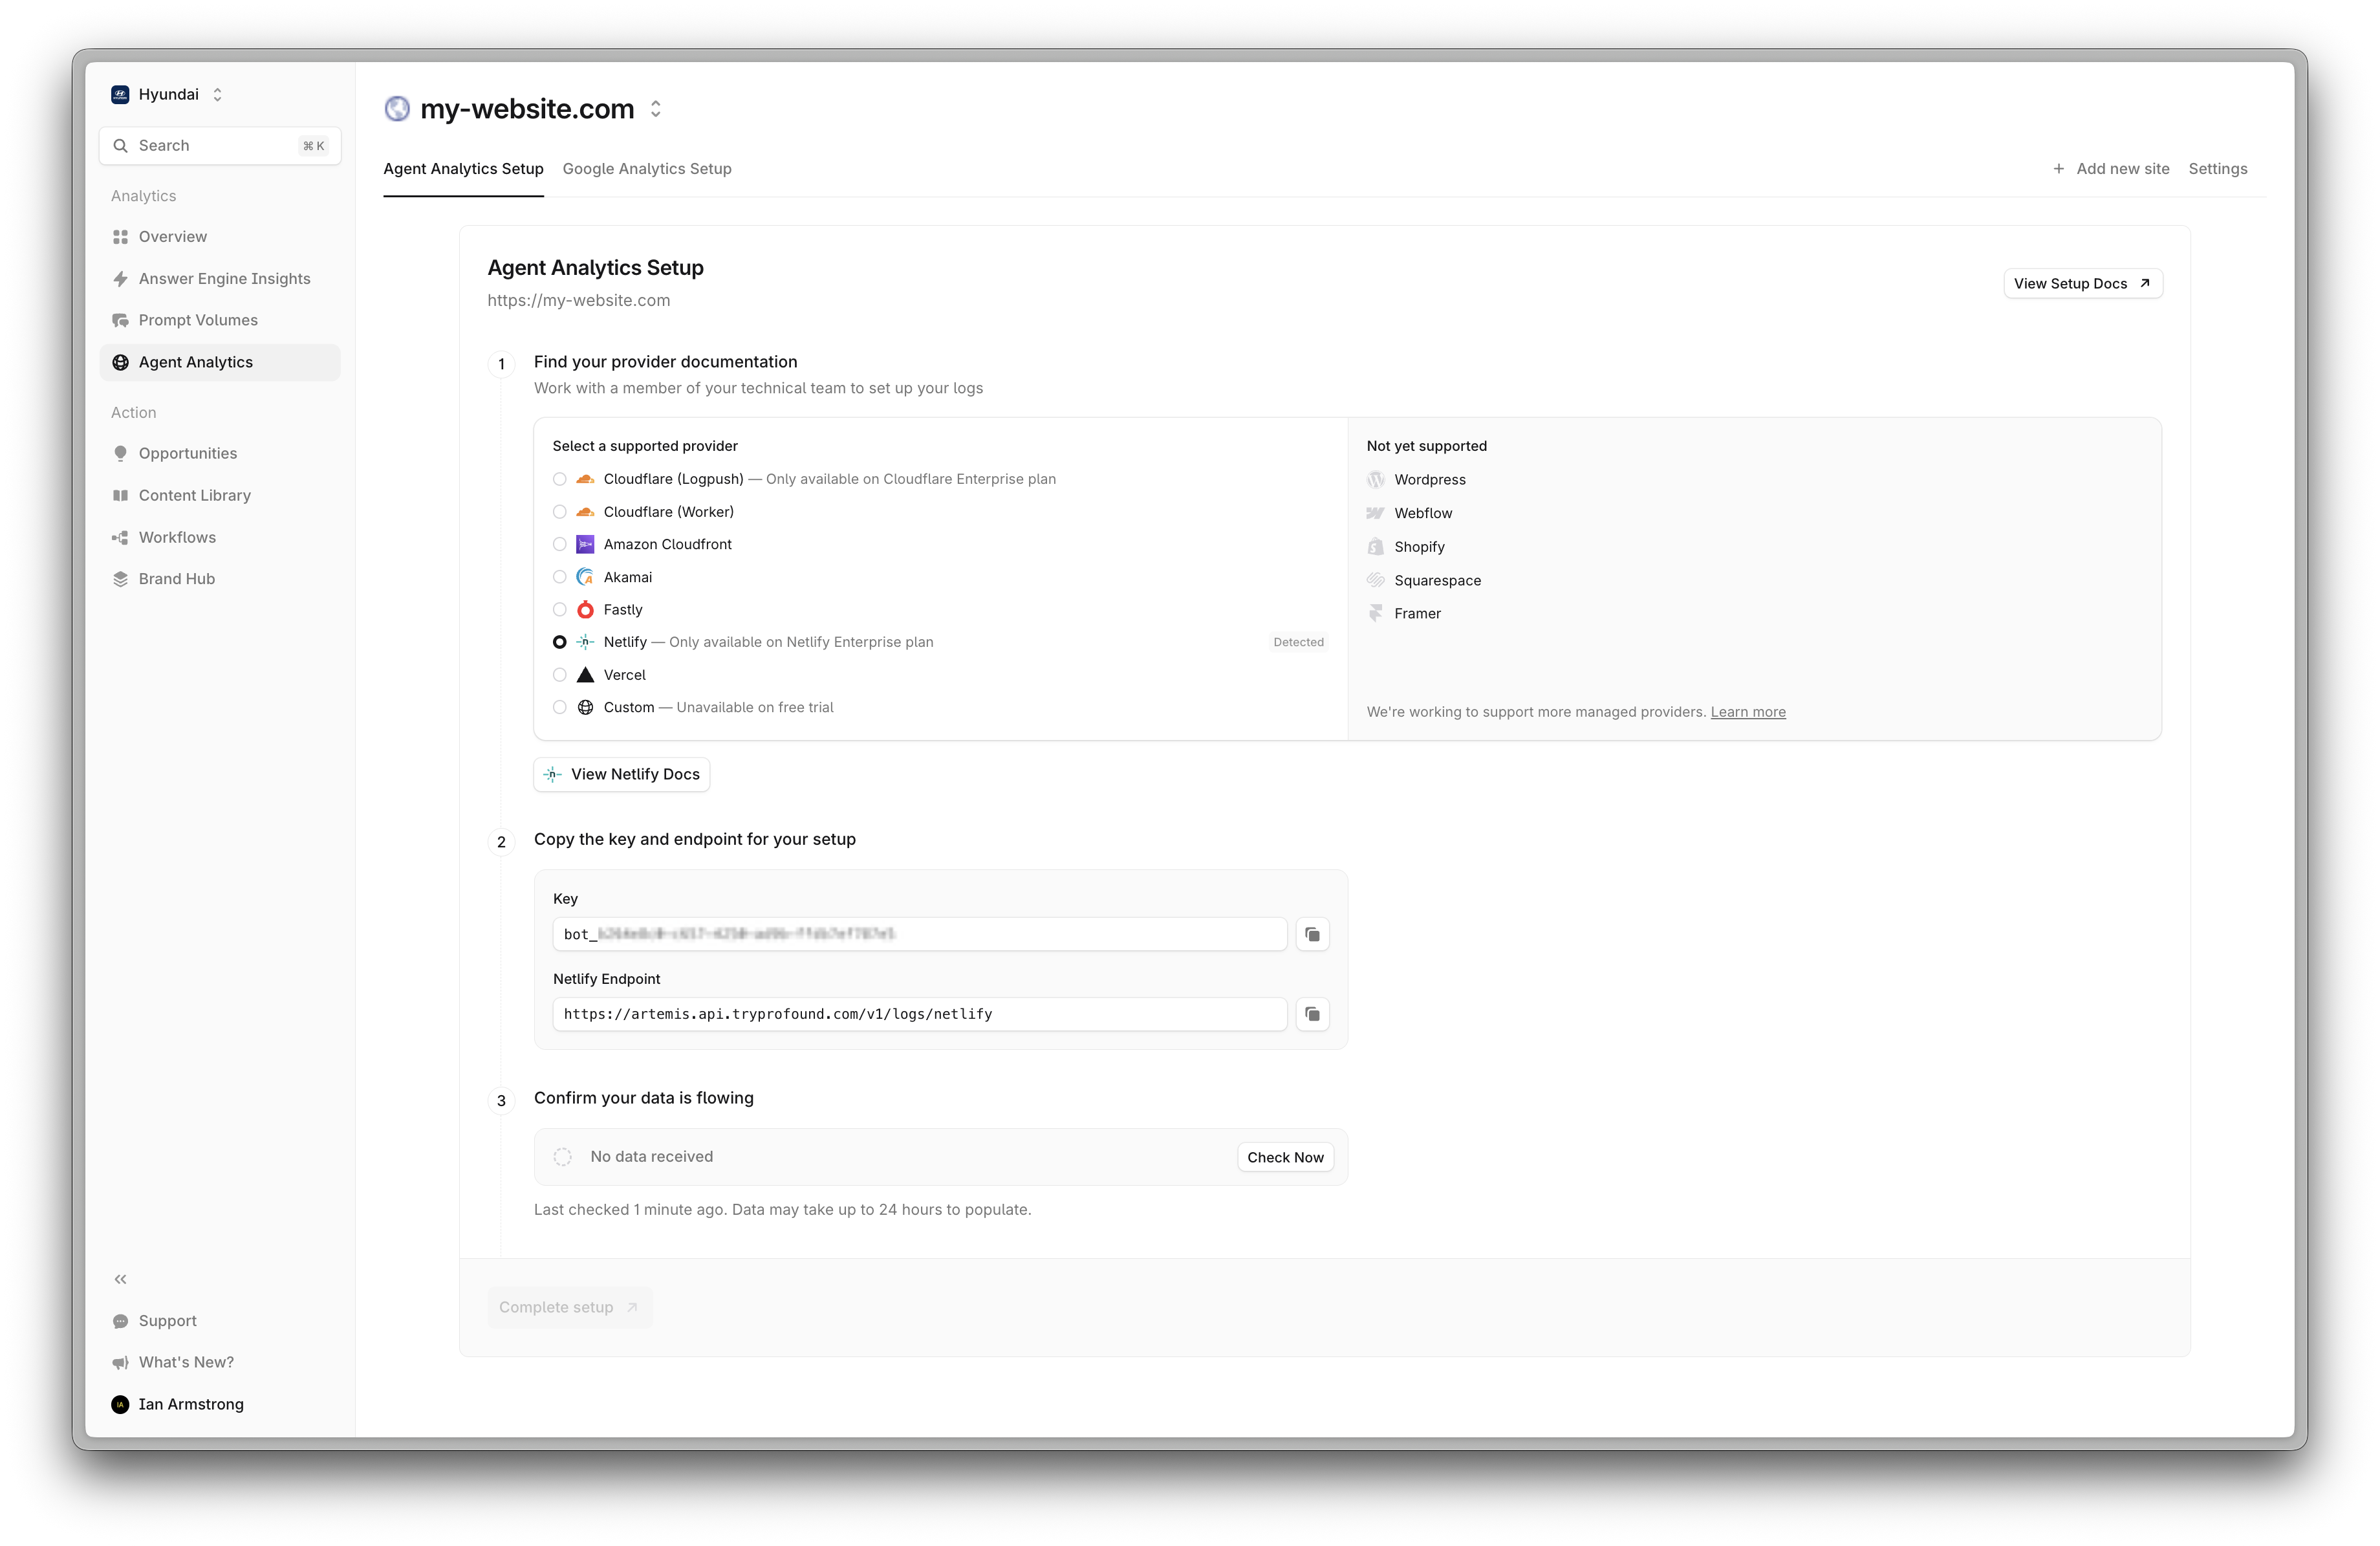
1
ステップ 1
Netlify ダッシュボードでプロジェクトに移動します。左側の Logs > Log Drains をクリックします。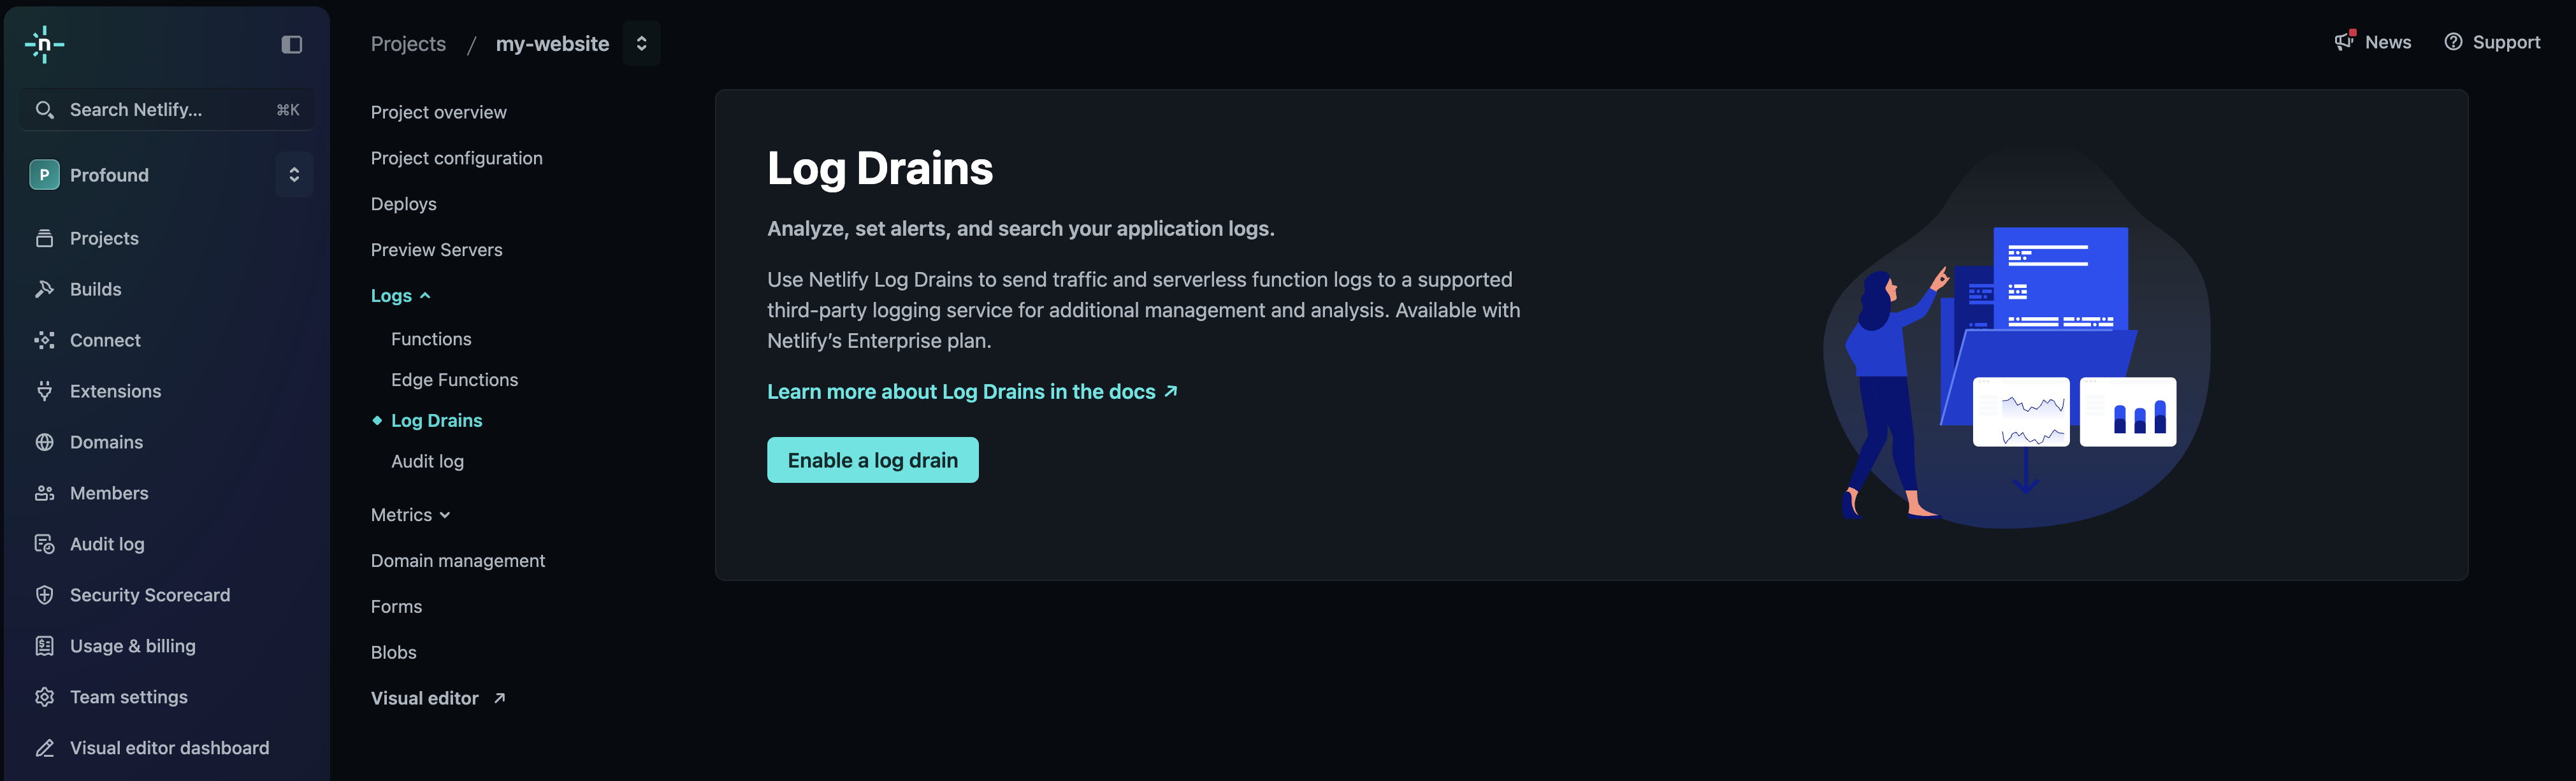
2
ステップ 2
Enable Log Drain をクリックし、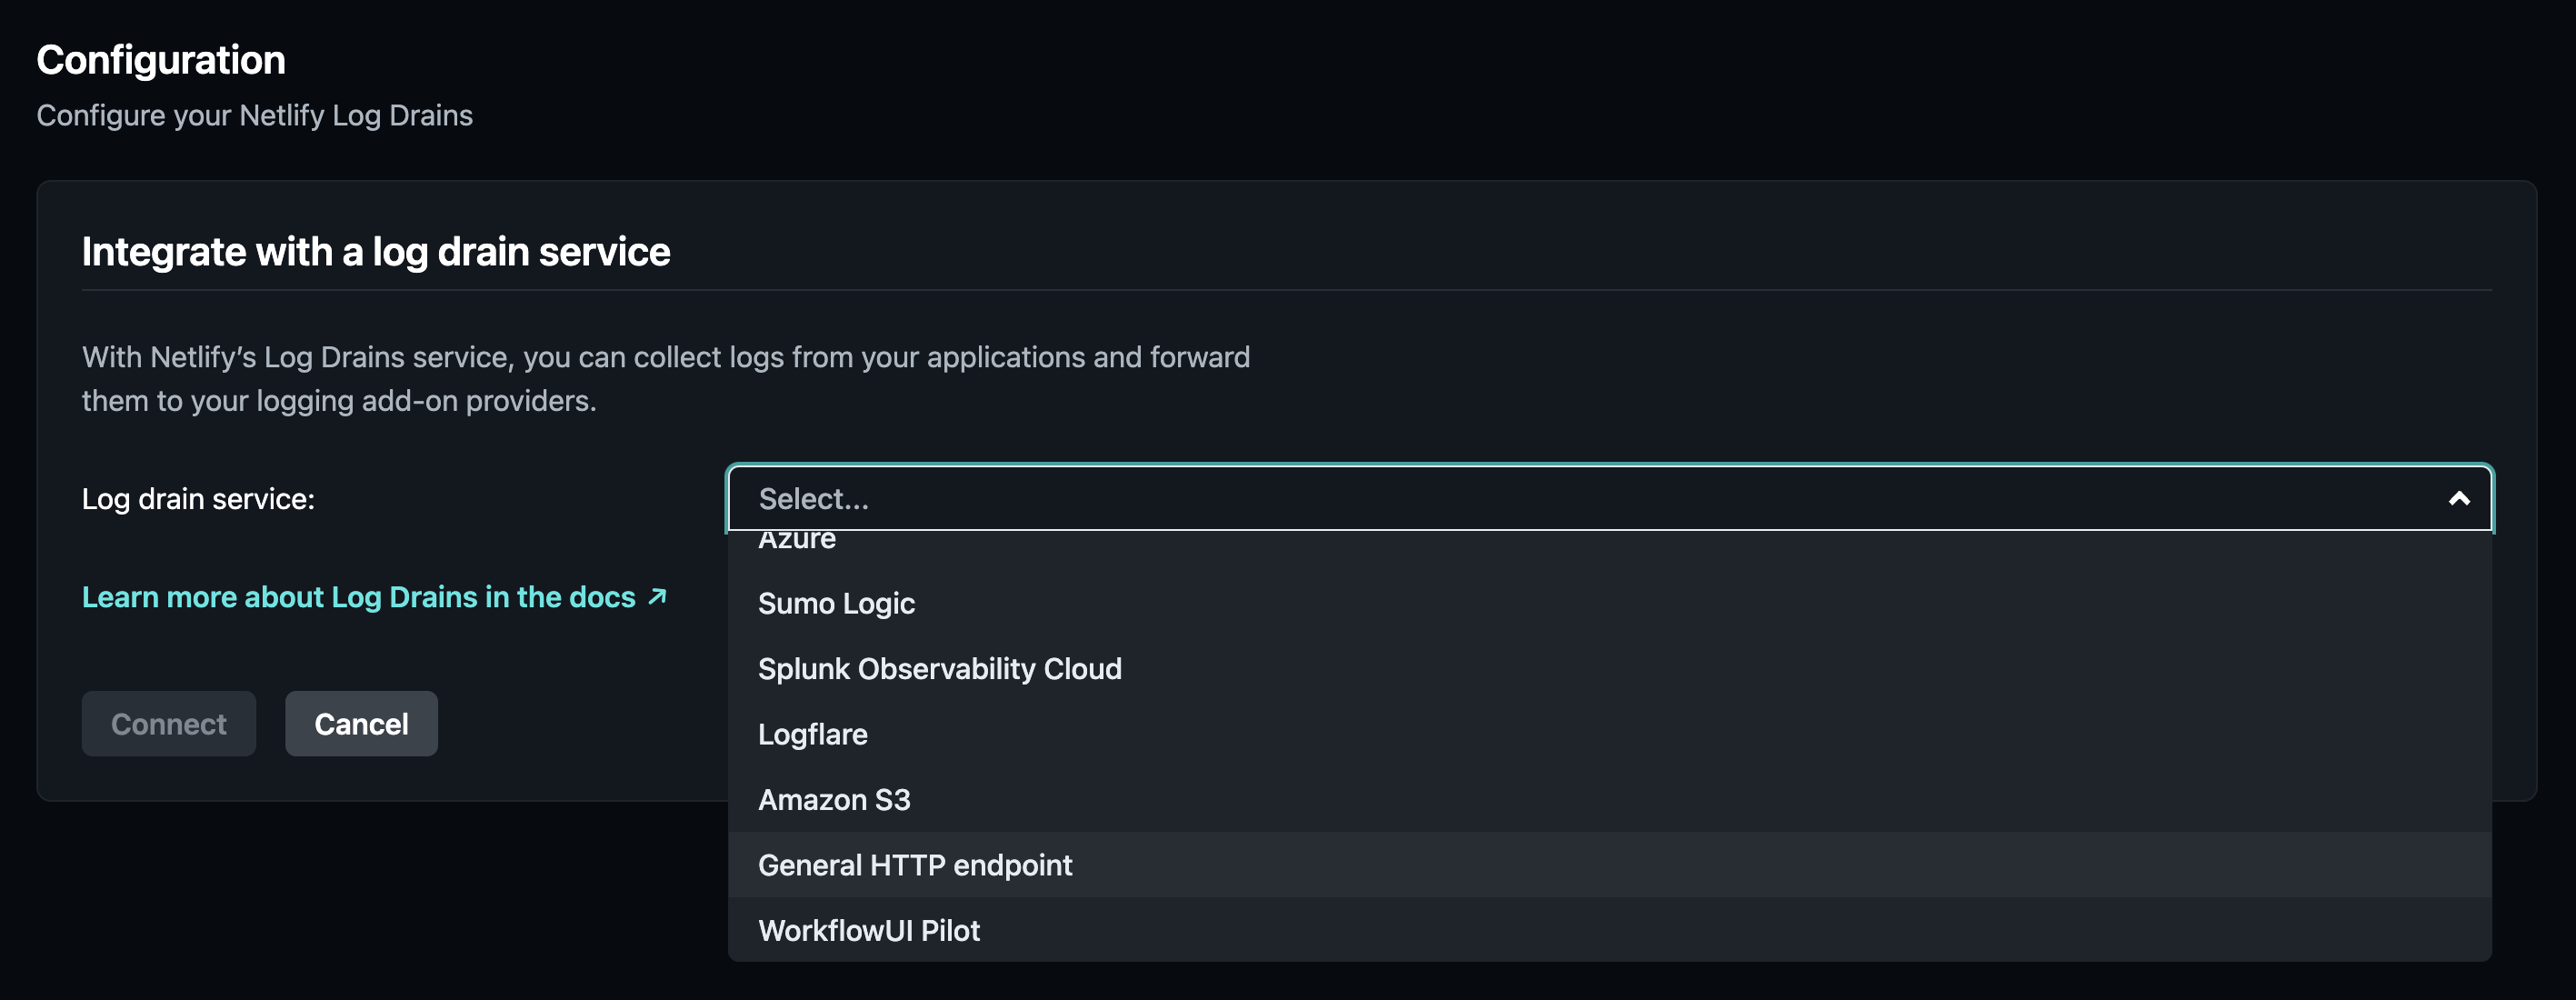
General HTTP Endpoint を選択します。3
ステップ 3
ログドレインを準備します。次のチェックを外します。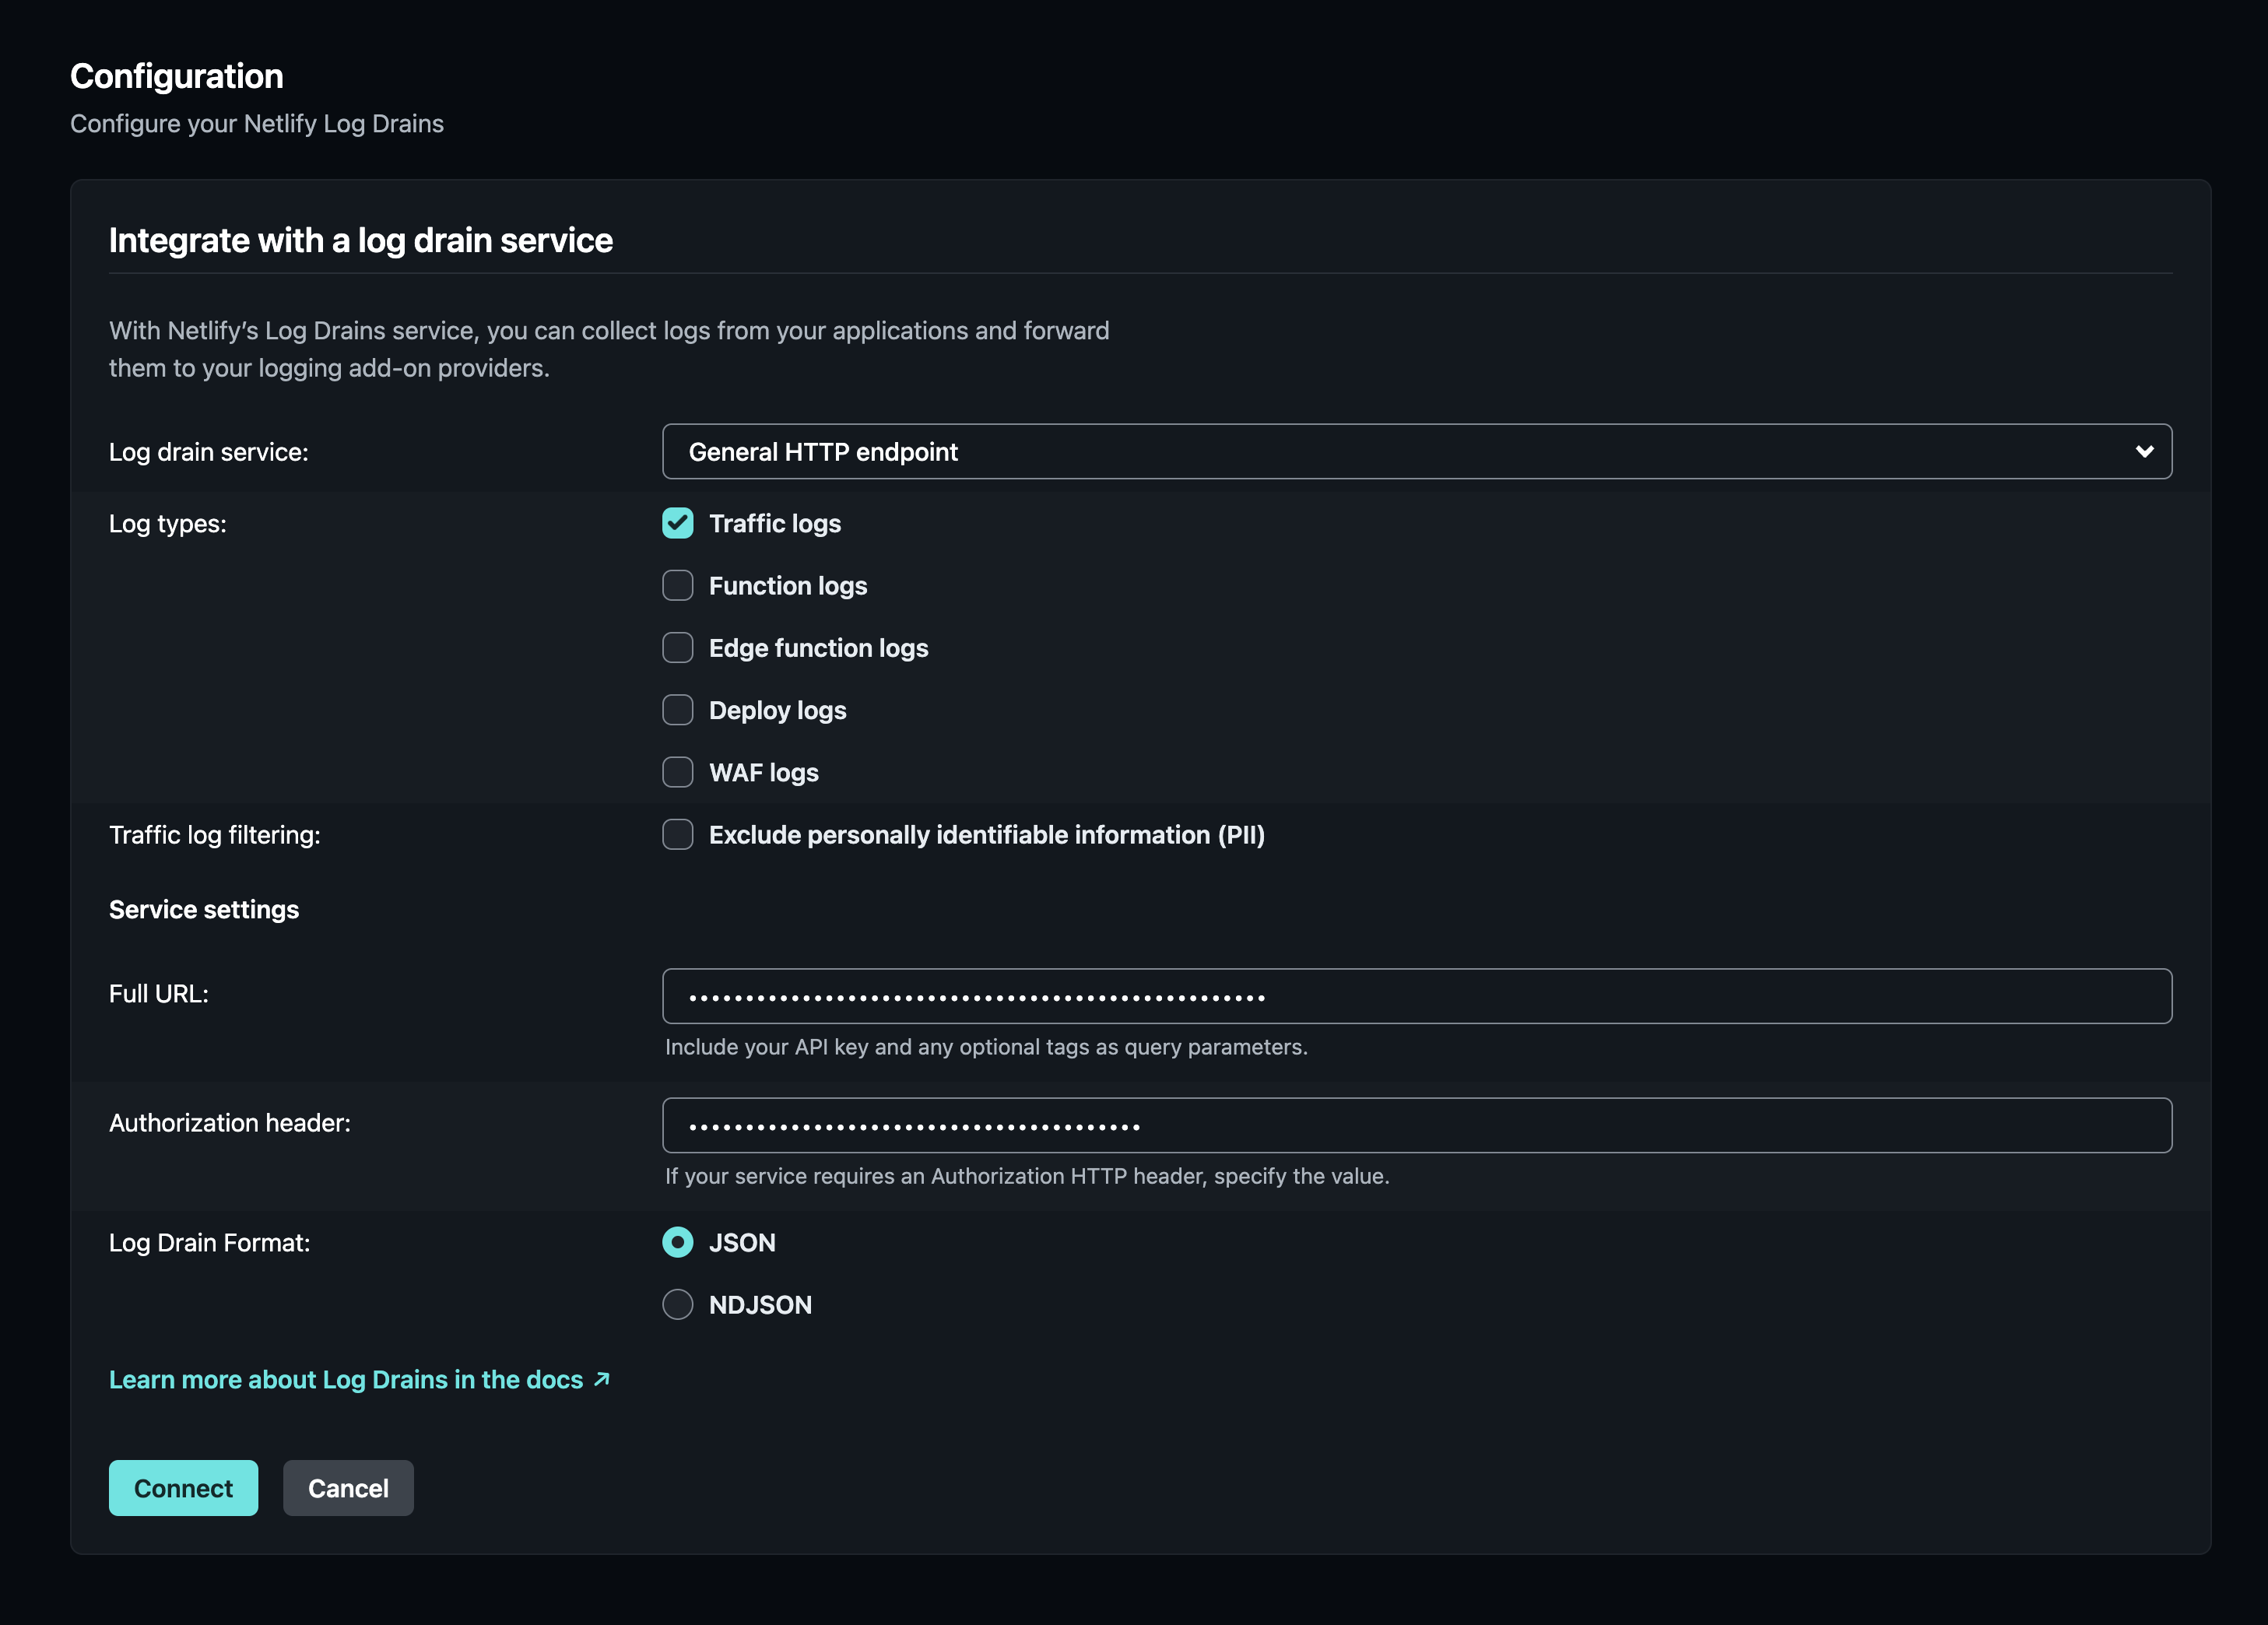
- Function logs
- Edge function logs
- Deploy logs
- WAF logs
- Exclude personally identifiable information (PII)
- URL:
https://artemis.api.tryprofound.com/v1/logs/netlify - Authorization Header:
Bearer bot_xxx
設定内容は上のスクリーンショットと一致している必要があります。
4
ステップ 4
Connect をクリックしてログドレインを接続します。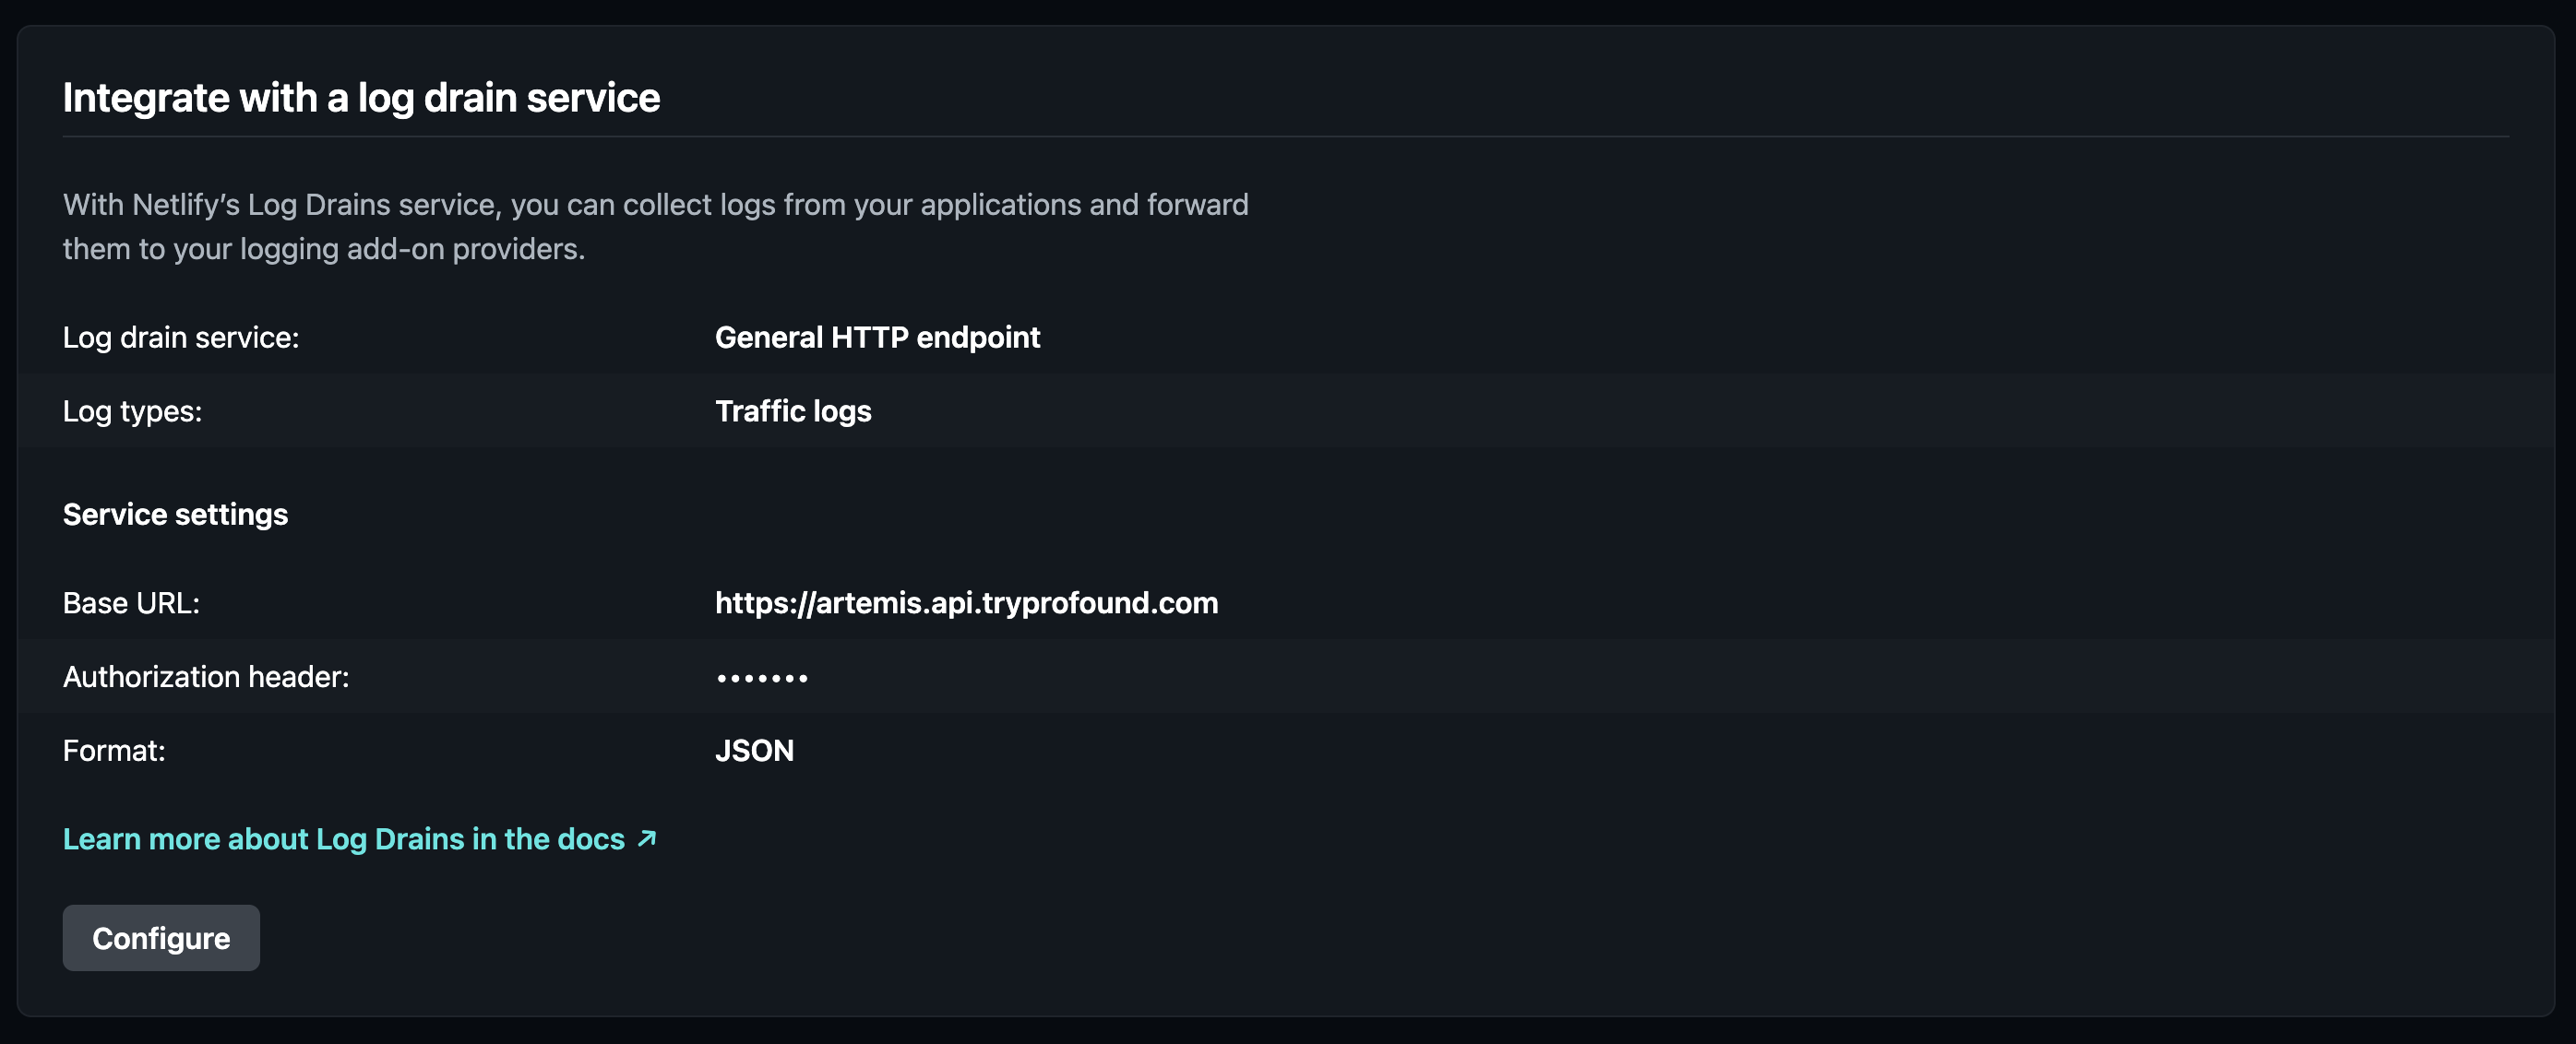
以上です。これで Netlify がリアルタイムログを Profound に送信するようになります。数分以内にダッシュボードにデータが表示され始めます。
トラブルシューティング
-
Profound のダッシュボードにログが表示されない場合は、エンドポイントの宛先が
/v1/logs/netlifyになっていることを確認してください -
認証や Log Ingestion Token に関する問題がある場合は、トークンの先頭に
Bearerが付いていることを確認してください
その他のリソース
- Netlify Log Drains のドキュメント
- 統合に関するサポートは support@tryprofound.com までお問い合わせください
セキュリティに関する考慮事項
- Log Ingestion Token は環境変数に安全に保管してください
- Log Ingestion Token を定期的にローテーションしてください
- ログドレインのアクティビティに異常なパターンがないかモニタリングしてください
- すべてのログ転送に HTTPS エンドポイントを使用してください